
Ja, om ni använder en SaaS-leverantör som behandlar personuppgifter för er räkning måste ni ha ett skriftligt personuppgiftsbiträdesavtal enligt artikel 28 i GDPR. Avtalet måste reglera instruktioner, säkerhet, underbiträden, kontroll av tredjelandsöverföringar samt radering eller återlämnande av data. Säkra avtalet innan ni börjar använda tjänsten, inte efteråt.
Kort sagt:
- Ett skriftligt personuppgiftsbiträdesavtal måste finnas innan SaaS-tjänsten börjar behandla personuppgifter, annars riskerar man olaglig behandling och sanktioner.
- Avtalet ska beskriva behandlingens syfte, kategorier av uppgifter, instruktioner, säkerhetsåtgärder samt rutiner för radering och incidentrapportering.
- Uppgifter om underbiträden ska finnas dokumenterade med skriftliga avtal, aktuell lista och möjlighet att invända mot nya underbiträden innan de börjar behandla data.
- Kontroll av tredjelandsöverföringar kräver specifika mekanismer som standardavtalsklausuler eller adekvansbeslut, särskilt om supportpersonal utanför EU/EES når datan.
- Vid upphandling bör leverantörer kunna visa aktuell underbiträdeslista, tekniska säkerhetsåtgärder och en anpassad PUB-bilaga för att säkerställa GDPR-efterlevnad.
Innehållsförteckning
- Vad är ett PUB-avtal och när behövs det i SaaS-sammanhang
- Detaljerad genomgång av artikel 28.3: vad PUB-avtalet måste reglera
- Underbiträden: skyldigheter, god praxis och avtalsklausuler att kräva
- Tredjeland och överföringar: vilka mekanismer och kontroller som krävs
- Tekniska och organisatoriska åtgärder enligt artikel 32 i PUB-bilagan
- Checklista för att granska och förhandla ett PUB-avtal med en SaaS-leverantör
- Var hittar ni svenska mallar och vägledningar
- Hur en svensk leverantör kan stödja era PUB-krav
- Redaktionell slutsats: prioriteringar för svenska köpare
- Notyfile som GDPR-medvetet CRM-alternativ
- Källor
- Vanliga frågor
Vad är ett PUB-avtal och när behövs det i SaaS-sammanhang
Ett personuppgiftsbiträdesavtal, ofta kallat PUB-avtal, reglerar förhållandet mellan den som bestämmer varför och hur personuppgifter behandlas (personuppgiftsansvarig) och den som behandlar uppgifterna på uppdrag av någon annan (personuppgiftsbiträde). I ett typiskt SaaS-scenario är ert företag ansvarig och leverantören biträde, eftersom leverantören lagrar och bearbetar era kunders eller anställdas data i sin plattform.
EDPB betonar att bedömningen av vem som är ansvarig och vem som är biträde är faktabaserad. Det är hur tjänsten faktiskt används som avgör rollerna, inte vad avtalet kallar parterna eller hur tjänsten marknadsförs. En molntjänst som bara lagrar filer utan att själv bestämma ändamål är normalt biträde. En tjänst som samlar in data för egen analys eller egna produktförbättringar kan däremot bli gemensamt personuppgiftsansvarig, vilket ställer andra krav.
De flesta SaaS-relationer kvalificerar som biträdesförhållande när:
- Leverantören lagrar, bearbetar eller säkerhetskopierar era kunduppgifter i sin infrastruktur.
- Leverantörens support eller drift kan få åtkomst till personuppgifter vid felsökning.
- Tjänsten skickar data vidare till underleverantörer för lagring, analys eller support.
Risken med att hoppa över avtalet är konkret. Enligt Morlings genomgång av GDPR-kraven gör avsaknaden av ett PUB-avtal innan behandlingen startar att behandlingen blir olaglig, vilket kan leda till sanktionsavgifter. Många företag förlitar sig felaktigt på leverantörens allmänna användarvillkor i stället för ett separat avtal, vilket sällan uppfyller artikel 28:s krav fullt ut.
Detaljerad genomgång av artikel 28.3: vad PUB-avtalet måste reglera
Artikel 28.3 listar de punkter som ett PUB-avtal måste innehålla för att vara giltigt. IMY:s vägledning går igenom varje punkt, och det är denna checklista ni bör jämföra mot varje leverantörsavtal ni får presenterat.
- Föremål, varaktighet, art och ändamål. Avtalet ska beskriva exakt vilken behandling som sker, hur länge den pågår och i vilket syfte. I ett SaaS-kontrakt formuleras detta ofta som en bilaga som beskriver tjänstens funktioner, till exempel lagring av kunddata i ett CRM-system under avtalstiden.
- Kategorier av personuppgifter och registrerade. Ni behöver specificera vilka typer av uppgifter som hanteras, exempelvis namn, kontaktuppgifter, köphistorik eller anställdas scheman, och vilka personer uppgifterna rör, som kunder, anställda eller leverantörer.
- Instruktioner och beviskrav. Biträdet får bara behandla uppgifterna enligt era dokumenterade instruktioner. Avtalet bör ange hur instruktioner ges och dokumenteras, samt ge er revisionsrätt att kontrollera att instruktionerna följs.
- Konfidentialitet, stöd vid registrerades rättigheter, incidenthantering och radering. Biträdets personal ska vara bunden av tystnadsplikt, biträdet ska hjälpa er att besvara registrerades begäranden, informera er om personuppgiftsincidenter utan onödigt dröjsmål, och radera eller återlämna uppgifterna när avtalet upphör.
Proffstips: Begär att leverantören fyller i en konkret bilaga med era egna uppgiftskategorier i stället för att acceptera en generisk mall som gäller alla kunder lika.
Underbiträden: skyldigheter, god praxis och avtalsklausuler att kräva
De flesta SaaS-leverantörer anlitar i sin tur underleverantörer, till exempel molndriftsbolag, support via tredje part eller analysverktyg. GDPR artikel 28 kräver att underbiträdet omfattas av samma dataskyddsskyldigheter som huvudbiträdet, och att ni som personuppgiftsansvarig ger skriftligt tillstånd, antingen specifikt för varje underbiträde eller generellt för en hel kategori.
Praktiska punkter att kräva i avtalet:
- Ett skriftligt avtal mellan biträdet och varje underbiträde som säkerställer samma skyldigheter som i ert huvudavtal.
- Rätt att invända mot nya underbiträden innan de börjar behandla era uppgifter, särskilt vid generellt tillstånd.
- En aktuell och tillgänglig lista över samtliga underbiträden, med information om vilken typ av behandling respektive underbiträde utför.
- Skriftlig notisplikt när leverantören byter eller lägger till underbiträden.
Utan en transparent lista förlorar ni i praktiken kontrollen över var era uppgifter faktiskt hanteras, eftersom ansvaret för att underbiträden sköter sig fortfarande vilar på er som personuppgiftsansvarig.
Proffstips: Be leverantören skicka den aktuella underbiträdeslistan som en bilaga snarare än en länk till en webbsida som kan uppdateras utan att ni märker det.
Tredjeland och överföringar: vilka mekanismer och kontroller som krävs
En överföring räknas som tredjeland så snart data blir tillgänglig för någon utanför EU eller EES, oavsett om själva lagringen sker inom unionen. Enligt IMY:s vägledning om tredjelandsöverföringar krävs stöd i kapitel V i GDPR för att överföringen ska vara laglig: ett adekvansbeslut, standardavtalsklausuler (SCC) eller bindande företagsregler. I vissa fall krävs dessutom ytterligare skyddsåtgärder enligt EDPB:s rekommendationer.
Supportåtkomst från ett land utanför EU/EES räknas som en överföring till tredjeland, även om den underliggande datan ligger lagrad i ett europeiskt datacenter, enligt Draftits genomgång av överföringsreglerna. Det innebär att ett datacenter i Sverige inte räcker för att utesluta tredjelandsrisk om leverantörens drift- eller supportpersonal sitter i exempelvis USA eller Indien.
Kontrollera därför dessa tekniska detaljer innan ni signerar:
- Var krypteringsnycklarna lagras, och om ni kan välja kundägda nycklar i stället för leverantörsägda.
- Var säkerhetskopior fysiskt finns och vilka som har åtkomst till dem.
- Om supportpersonal utanför EU/EES någonsin kan nå produktionsdata, och under vilka villkor.
Fråga alltid leverantören vilken överföringsmekanism som gäller för varje underbiträde i tredjeland, inte bara för huvudleverantören. Vår genomgång av datalagring i EU för SaaS-tjänster går närmare in på hur lokaliseringskrav hänger ihop med valet av underbiträden.
Tekniska och organisatoriska åtgärder enligt artikel 32 i PUB-bilagan
Artikel 32 kräver att biträdet vidtar lämpliga tekniska och organisatoriska åtgärder för att skydda personuppgifterna. I en SaaS-miljö bör dessa krav skrivas in konkret i en bilaga till avtalet, inte bara hänvisas till i allmänna ordalag.
- Kryptering och nyckelhantering. Data ska krypteras både i transit och i vila, och leverantören bör kunna redogöra för hur krypteringsnycklar hanteras och vem som har åtkomst till dem.
- Åtkomstkontroll och revisionsloggar. Endast behörig personal ska kunna nå personuppgifter, och systemet ska logga vem som gjort vad och när, så att avvikelser kan spåras i efterhand.
- Incidenthantering och notifieringstider. Avtalet bör ange hur snabbt leverantören ska informera er vid en personuppgiftsincident, eftersom ni i sin tur har 72 timmar på er att anmäla allvarliga incidenter till IMY.
- Backup, dataisolering och återställning. Era kunddata ska vara logiskt separerade från andra kunders data, och leverantören bör ha dokumenterade rutiner för backup och återställning samt genomföra regelbundna säkerhetstester.
Proffstips: Be om en sammanfattning av senaste säkerhetstestet eller penetrationstestet i stället för att nöja er med ett löfte om att sådana tester "görs regelbundet". Vår artikel om kryptering i CRM-system går igenom vilka frågor ni bör ställa om nyckelhantering specifikt.
Checklista för att granska och förhandla ett PUB-avtal med en SaaS-leverantör
Att gå från första leverantörskontakt till signerat avtal blir enklare med en tydlig arbetsordning. Så här kan processen se ut i praktiken.
- Kartlägg internt vad som ska behandlas. Lista vilka kategorier av personuppgifter, vilka registrerade grupper och vilka ändamål tjänsten faktiskt kommer att hantera, innan ni börjar förhandla.
- Jämför leverantörens förslag mot artikel 28.3. Gå igenom varje obligatorisk punkt, instruktioner, säkerhet, underbiträden, radering, och flagga det som saknas eller är otydligt formulerat.
- Begär bevis innan ni signerar. Kräv dokumentation av tekniska säkerhetsåtgärder, en aktuell underbiträdeslista och bevis för vilken överföringsmekanism som gäller vid eventuella tredjelandsöverföringar.
- Testa incidentrutinen i praktiken. Fråga konkret hur och inom vilken tid ni skulle informeras om en incident, och jämför svaret mot vad avtalet faktiskt anger.
- Planera löpande uppföljning. Sätt revisionsintervall, bestäm hur notiser om nya underbiträden ska hanteras, och klargör rutinen för radering av data när avtalet upphör.
Vår checklista för GDPR-kompatibla CRM-system innehåller ytterligare verifierande frågor att ställa specifikt till CRM-leverantörer under upphandlingen.
Var hittar ni svenska mallar och vägledningar
Flera svenska och europeiska källor erbjuder gratis stöd för den som ska skriva eller granska ett PUB-avtal, och det är värt att utgå från dem i stället för att formulera allt från grunden.
- IMY:s vägledning om personuppgiftsbiträdesavtal är den primära svenska källan för vad avtalet måste innehålla.
- SKR:s mallar för PUB-avtal bygger på en struktur med instruktion och separat lista över underbiträden, och fungerar som en bra förlaga även för privata företag.
- EDPB:s vägledningar och EU-kommissionens standardavtalsklausuler ger tekniskt stöd kring rollfördelning och tredjelandsöverföringar.
Behandla alltid en mall som en utgångspunkt. Den måste kompletteras med era egna uppgiftskategorier, ändamål och underbiträden för att vara juridiskt hållbar.
Hur en svensk leverantör kan stödja era PUB-krav
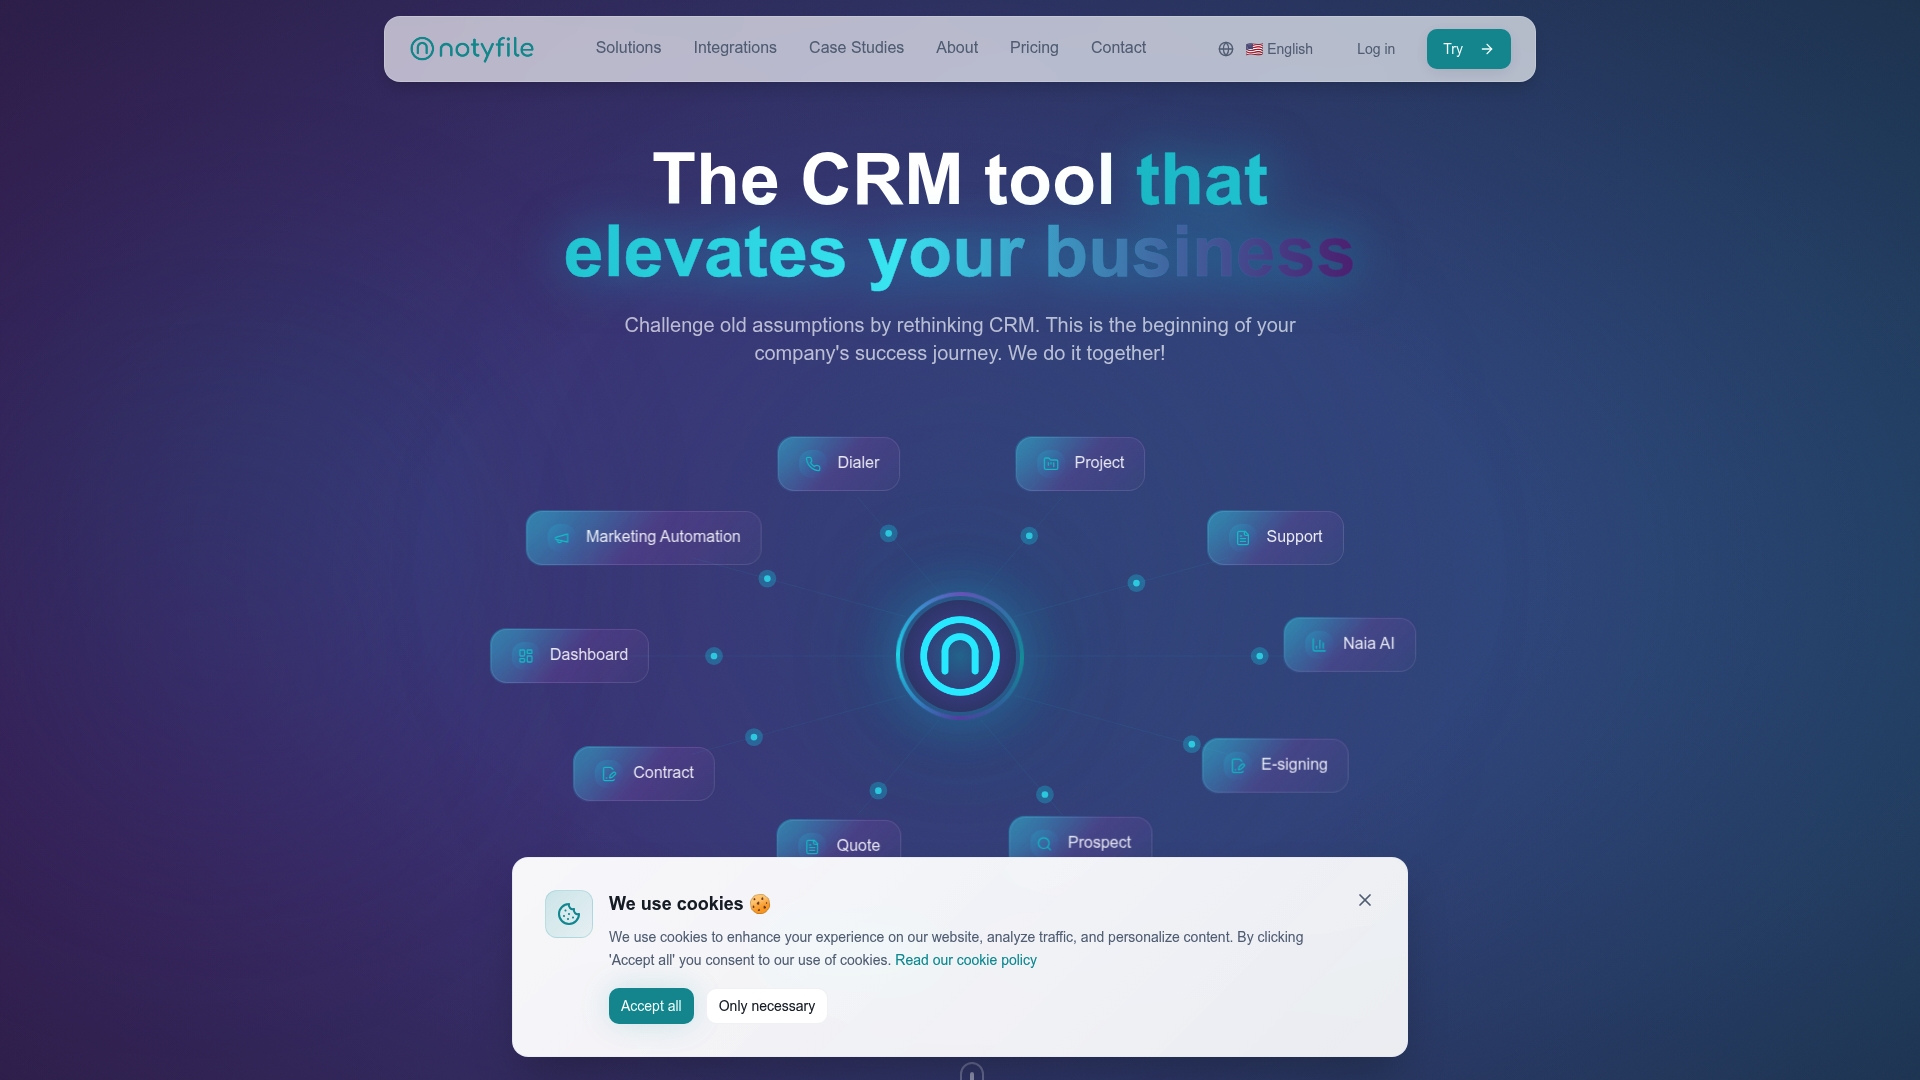
Plattformen är byggd med fokus på säkerhet och GDPR-kompatibilitet, med moduler som täcker hela kundresan, från prospekt och offert till projektledning och support. AI-assistenten analyserar affärsmöjligheter och kan ge rekommendationer utan att det ska ske på bekostnad av dataskydd.
I en upphandlingsdialog bör en leverantör kunna dela en aktuell underbiträdeslista, en beskrivning av tekniska säkerhetsåtgärder och en färdig PUB-bilaga anpassad efter er användning. Be alltid om dessa tre dokument innan ni fattar beslut.

Redaktionell slutsats: prioriteringar för svenska köpare
Det vanligaste misstaget är att behandla PUB-avtalet som en formalitet som kan signeras efteråt. Prioritera i stället tre saker från start: ett skriftligt avtal innan driftsättning, full insyn i leverantörens underbiträden och en tydlig bild av eventuell tredjelandsexponering. Väv in dessa krav redan i upphandlingsprocessen, planera återkommande revisioner, och sök juridisk eller teknisk expertis när avtalstexten är otydlig snarare än att gissa er till en tolkning.
— Joakim
Notyfile som GDPR-medvetet CRM-alternativ
Att välja CRM handlar inte bara om funktioner, det handlar om vem som tar hand om era kunddata varje dag. Plattformen kombinerar moduler för kundhantering, försäljning, offerter och projektledning med lokal support, vilket gör det enklare att få raka svar om hur era uppgifter behandlas.
Inför en upphandling kan ni begära:
- En aktuell underbiträdeslista som visar exakt vilka som har åtkomst till era data.
- En beskrivning av tekniska och organisatoriska säkerhetsåtgärder enligt artikel 32.
- En färdig PUB-bilaga anpassad efter er användning av plattformen.
Se Notyfile, från ESSENTIAL till MASTER, och be om dokumentationen innan ni bestämmer er. Läs även mer om Naia AI-assistenten och hur den hanterar affärsmöjligheter inom ramen för plattformens säkerhetsarbete.
Källor
- Personuppgiftsbiträdesavtal | IMY
- GDPR artikel 28 — regler om biträdesavtal (GDPRhub)
- Personuppgiftsbiträdesavtal — GDPR‑krav (Morlings)
Vanliga frågor
När behöver man ett personuppgiftsbiträdesavtal?
Ni behöver ett personuppgiftsbiträdesavtal så snart en extern leverantör, till exempel en SaaS-tjänst, behandlar personuppgifter för er räkning. Avtalet ska vara på plats innan behandlingen startar, inte skrivas i efterhand, enligt Morlings genomgång av GDPR-kraven.
Vad är ett personuppgiftsbiträdesavtal?
Ett personuppgiftsbiträdesavtal reglerar förhållandet mellan en personuppgiftsansvarig och det biträde som behandlar uppgifter på dennes uppdrag. Det specificerar bland annat instruktioner, säkerhetsåtgärder, underbiträden och rutiner för radering, enligt IMY.
Vad är ett PUB-avtal enligt GDPR?
Ett PUB-avtal enligt GDPR är samma sak som ett personuppgiftsbiträdesavtal, krävt enligt artikel 28 i förordningen. Det måste innehålla de punkter som räknas upp i artikel 28.3, bland annat föremål, varaktighet, ändamål, säkerhetsåtgärder och villkor för underbiträden.
Vad är SKR:s PUB-avtal?
SKR:s PUB-avtal är en mallstruktur som kommuner och regioner använder, uppbyggd kring en instruktion och en separat lista över underbiträden. Strukturen fungerar även som en praktisk förlaga för privata företag som vill ha tydliga, kompletterbara bilagor enligt SKR.
Krävs särskilt tillstånd för att en SaaS-leverantör ska få anlita underbiträden?
Ja, leverantören behöver ert skriftliga tillstånd, antingen specifikt för varje underbiträde eller generellt för en hel kategori, enligt GDPR artikel 28. Vid generellt tillstånd bör ni ändå ha rätt att invända innan ett nytt underbiträde börjar behandla era uppgifter.