
Kort svar: svenska SaaS‑leverantörer och deras kunder måste kombinera Data Act‑kraven på molnportabilitet med GDPR:s regler om roller och minimering. Bokföringslagen kräver bevarande av räkenskapsinformation under en lagstadgad period, medan övriga personuppgifter ska gallras. Prioritera personuppgiftsbiträdesavtal, en aktuell förteckning över underbiträden, tydliga retention‑regler och tekniska skydd som kryptering och pseudonymisering redan idag.
Kort sagt:
- SaaS‑leverantörer måste anpassa produktarkitektur och avtal för att möjliggöra export och byte av molntjänst enligt Data Act.
- Det är avgörande att data exporteras i maskinläsbara format, verifierbart raderade och testade för att kunna byta leverantör utan problem.
- Tredjelandsöverföringar kräver klar dokumentation om var underbiträdena finns och vilka skyddsåtgärder som är implementerade för att möta GDPR och exportregler.
- Behandling av personuppgifter ska minimeras och kategoriseras för att följa både bokföringslagens och GDPR:s krav på datalagring och gallring.
- En tydlig avtalsskylt, tekniska säkerhetsåtgärder samt dokumenterade rutiner för datarensning är nödvändiga för att säkerställa laglig efterlevnad och underlätta kontroll.
Innehållsförteckning
- Vad kräver Data Act och GDPR av SaaS‑leverantörer?
- Vad betyder molnportabilitet i praktiken?
- Vilka risker medför tredjelandsöverföringar?
- Hur hanterar du retention när bokföringslagen möter GDPR?
- Vilka avtalspunkter och kontroller behöver du checka av?
- Så vänder svenska företag EU‑kompatibel datalagring till en affärsfördel
- Hur Notyfile hjälper dig hantera datalagring och GDPR i praktiken
- Källor
Vad kräver Data Act och GDPR av SaaS‑leverantörer?
Data Act, förordning (EU) 2023/2854, skiftar fokus från ren teknisk säkerhet till avtalsmässig rörlighet. Syftet är att göra det enklare att byta molnleverantör genom krav på molnportabilitet och avtalsvillkor som inte låser in kunden. För svenska SaaS‑bolag betyder det att både produktarkitektur och standardavtal måste byggas om kring exportmöjligheter, inte bara kring drift och support.
GDPR reglerar en annan dimension: vem som är ansvarig för vad. En SaaS‑leverantör som behandlar kunddata på uppdrag är personuppgiftsbiträde, medan kunden är personuppgiftsansvarig för sina egna register. Den skillnaden avgör vilka skyldigheter som gäller.
- Artikel 5 kräver att data samlas in för ett specifikt ändamål och inte lagras längre än nödvändigt.
- Artikel 25 (inbyggt dataskydd) kräver att skydd byggs in i systemet från start, inte läggs på efteråt.
- Artikel 28 kräver ett giltigt personuppgiftsbiträdesavtal (DPA) och reglerar hur underbiträden får anlitas, enligt GDPR artikel 28.4.
- Artikel 32 kräver lämpliga tekniska och organisatoriska åtgärder, exempelvis kryptering och åtkomstkontroll.
Den som glömmer rollfördelningen riskerar att sakna avtal där de faktiskt behövs, till exempel när en SaaS‑leverantör själv lägger ut drift på ett underbiträde.
Vad betyder molnportabilitet i praktiken?
Molnportabilitet handlar inte om en enskild funktion utan om ett helt paket: dataformat, metadata, gränssnitt och tidsramar för utleverans. En leverantör som bara exporterar rådata utan strukturell metadata gör i praktiken bytet omöjligt, även om exporten tekniskt fungerar.
Tre saker avgör om portabiliteten håller i en verklig exit:
- Format och struktur. Data ska levereras i ett maskinläsbart, dokumenterat format, inte som en godtycklig databasdump.
- Verifierbar radering. Kunden ska kunna få skriftlig bekräftelse på att data raderats hos leverantören efter överföring, inte bara ett löfte.
- Testad återställning. En exportfil är värdelös om ingen har provat att importera den i en ny miljö innan avtalet sägs upp.
Tekniskt innebär detta att leverantören behöver ett dedikerat exportläge, schemalagda ögonblicksbilder av datastrukturen och dokumentation som beskriver varje fälts betydelse.
Proffstips: Begär en provexport av din data redan vid avtalsskrivning, inte först när ni vill lämna leverantören. Då upptäcker du brister i formatet medan du fortfarande har förhandlingsutrymme.
Vilka risker medför tredjelandsöverföringar?
Schrems II‑domen slog fast att standardavtalsklausuler inte räcker ensamma när mottagarlandets lagstiftning tillåter myndighetsåtkomst utan tillräckliga rättssäkerhetsgarantier. Dagens EU–USA‑ramverk ger ett visst juridiskt stöd för överföringar, men svenska företag bör fortfarande komplettera med egna skyddsåtgärder snarare än att förlita sig enbart på ramverket.
Den underskattade risken sitter inte i var servern står, utan i vem som äger bolaget som driver den. CLOUD Act ger amerikanska myndigheter rätt att begära ut data från amerikanska teknikföretag oavsett var datan fysiskt lagras. En SaaS‑leverantör som lagrar allt inom EU men ägs av ett amerikanskt moderbolag kan alltså fortfarande omfattas.
Innan ni skriver på ett avtal bör ni kräva:
- En fullständig lista över underbiträden, inklusive var i världen de har servrar.
- En tredjelandsbedömning som visar vilken lagstiftning som gäller för varje part i kedjan.
- Dokumenterade kompletterande skyddsåtgärder, som kryptering där leverantören saknar nyckelåtkomst.
En leverantör som inte kan svara konkret på var underbiträdena finns, har sannolikt inte gjort bedömningen alls.
Hur hanterar du retention när bokföringslagen möter GDPR?
Svenska företag lever i en spänning mellan två regelverk med motstridiga mål. Bokföringslagen kräver sju års bevarande av räkenskapsinformation, medan GDPR kräver att övriga personuppgifter raderas så snart syftet är uppfyllt. Lösningen är inte att välja den ena regeln, utan att kategorisera data så att rätt regel tillämpas per datatyp.
Praktisk vägledning för minimering pekar på att en fältkatalog, där varje datafält kopplas till ett ändamål och en retentionsregel, är det som gör efterlevnad verifierbar snarare än teoretisk.
| Datatyp | Retentionskrav | Rättslig grund |
|---|---|---|
| Räkenskapsinformation (fakturor, kvitton) | Enligt bokföringslagen | Bokföringslagen |
| Kunduppgifter i CRM utan aktiv affärsrelation | Raderas eller anonymiseras efter avslutat syfte | GDPR artikel 5 |
| Supportloggar och ärendehistorik | Kort livscykel, definieras per policy | GDPR artikel 5 och 25 |
| Backuper som innehåller raderade uppgifter | Separat livscykelregel, kortare än primärlagring | GDPR artikel 32 |
Den vanligaste bristen är inte att policyn saknas, utan att den aldrig genomförs tekniskt — kopior i backuper och exportfiler glöms ofta bort helt. Ett gallringsschema utan rensningskvitton är i praktiken bara ett dokument. Backuper behöver egna livscykelregler och legal holds som förhindrar att redan raderad data av misstag återinförs vid en återställning.
Vilka avtalspunkter och kontroller behöver du checka av?
En upphandling eller granskning av en SaaS‑leverantör kan brytas ner i tre spår: avtal, teknik och drift. Avtalsspåret ska säkra att skyldigheterna faktiskt finns svart på vitt.
- Avtal. Ett giltigt DPA, en levande förteckning över underbiträden, tydliga exit‑klausuler och en radering‑SLA med angiven tidsram och ansvarsfördelning om leveransen brister.
- Teknik. Kryptering både i vila och under transport, regelbunden nyckelrotation, pseudonymisering av känsliga fält samt loggar med satt livslängd (TTL) istället för att sparas i evighet.
- Drift och revision. Dokumenterade rensningskvitton, en incidentrutin som klarar 72‑timmarsrapportering till Integritetsskyddsmyndigheten, och en genomförd tredjepartsbedömning av varje underbiträde.
Proffstips: Be leverantören visa ett faktiskt exempel på en rensningskvittens, inte bara policytexten. Om de inte kan visa en, har rutinen troligen aldrig körts på riktigt.
Den checklistan tar en eftermiddag att gå igenom med en leverantör, men den avgör om ni kan bevisa efterlevnad den dag Integritetsskyddsmyndigheten eller en revisor frågar enligt analys i Ny lag ska underlätta Sveriges tillämpning av DSA - Evertrust Consulting.
Så vänder svenska företag EU‑kompatibel datalagring till en affärsfördel
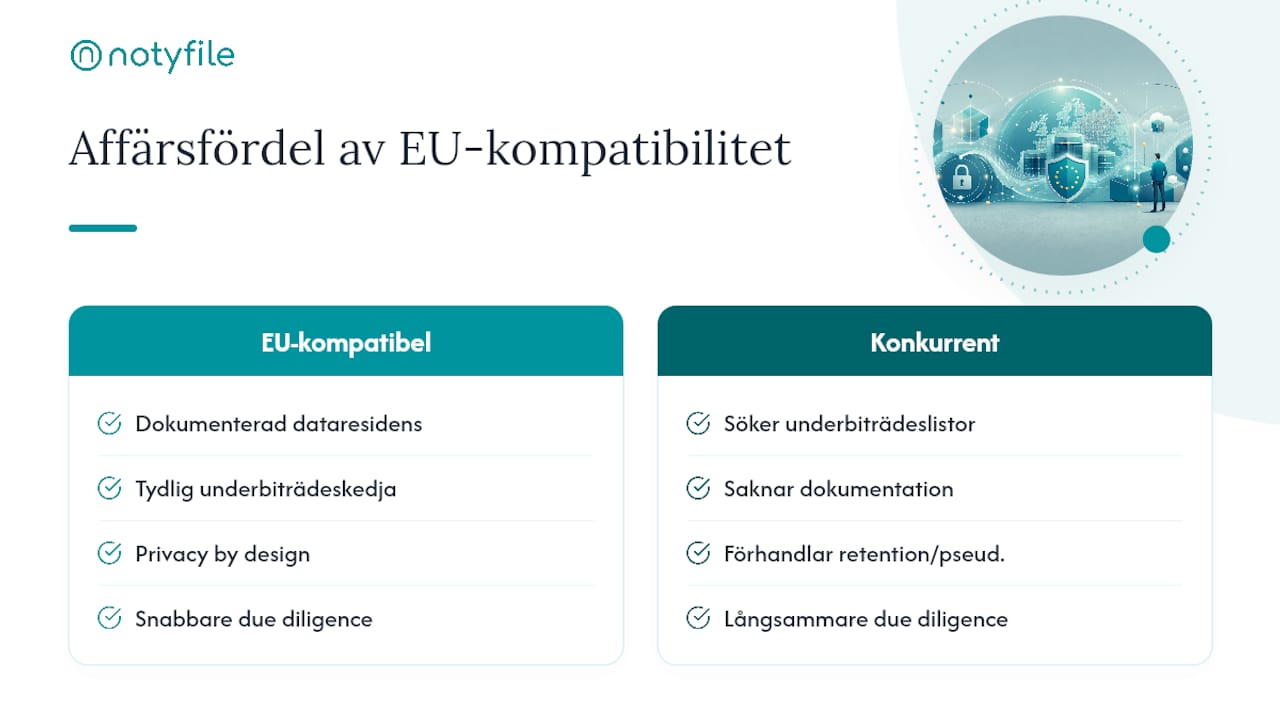
Dataskydd behandlas ofta som en kostnad, men i enterprise‑sälj är det tvärtom. Dokumenterad EU‑dataresidens och en tydlig underbiträdeskedja är ofta ett hårt krav i upphandlingar, och den leverantör som redan kan visa upp svaren vinner tid i affären medan konkurrenter fortfarande letar fram sina underbiträdeslistor.
Inbyggt dataskydd, det som GDPR kallar privacy by design, gör också due diligence snabbare. När pseudonymisering och retention‑regler redan sitter i arkitekturen behöver inköpsavdelningen inte förhandla fram dem efteråt. Det kortar ledtiden från första möte till signerat avtal, och det är precis den typen av friktion många svenska köpare i dag använder som första gallring bland leverantörer.
— Joakim
Hur Notyfile hjälper dig hantera datalagring och GDPR i praktiken
Att bygga retention‑regler, pseudonymisering och underbiträdeskontroll själv, ovanpå ett CRM som redan är svårt att hålla ordning i, är den vanligaste orsaken till att efterlevnad blir teori istället för praktik.
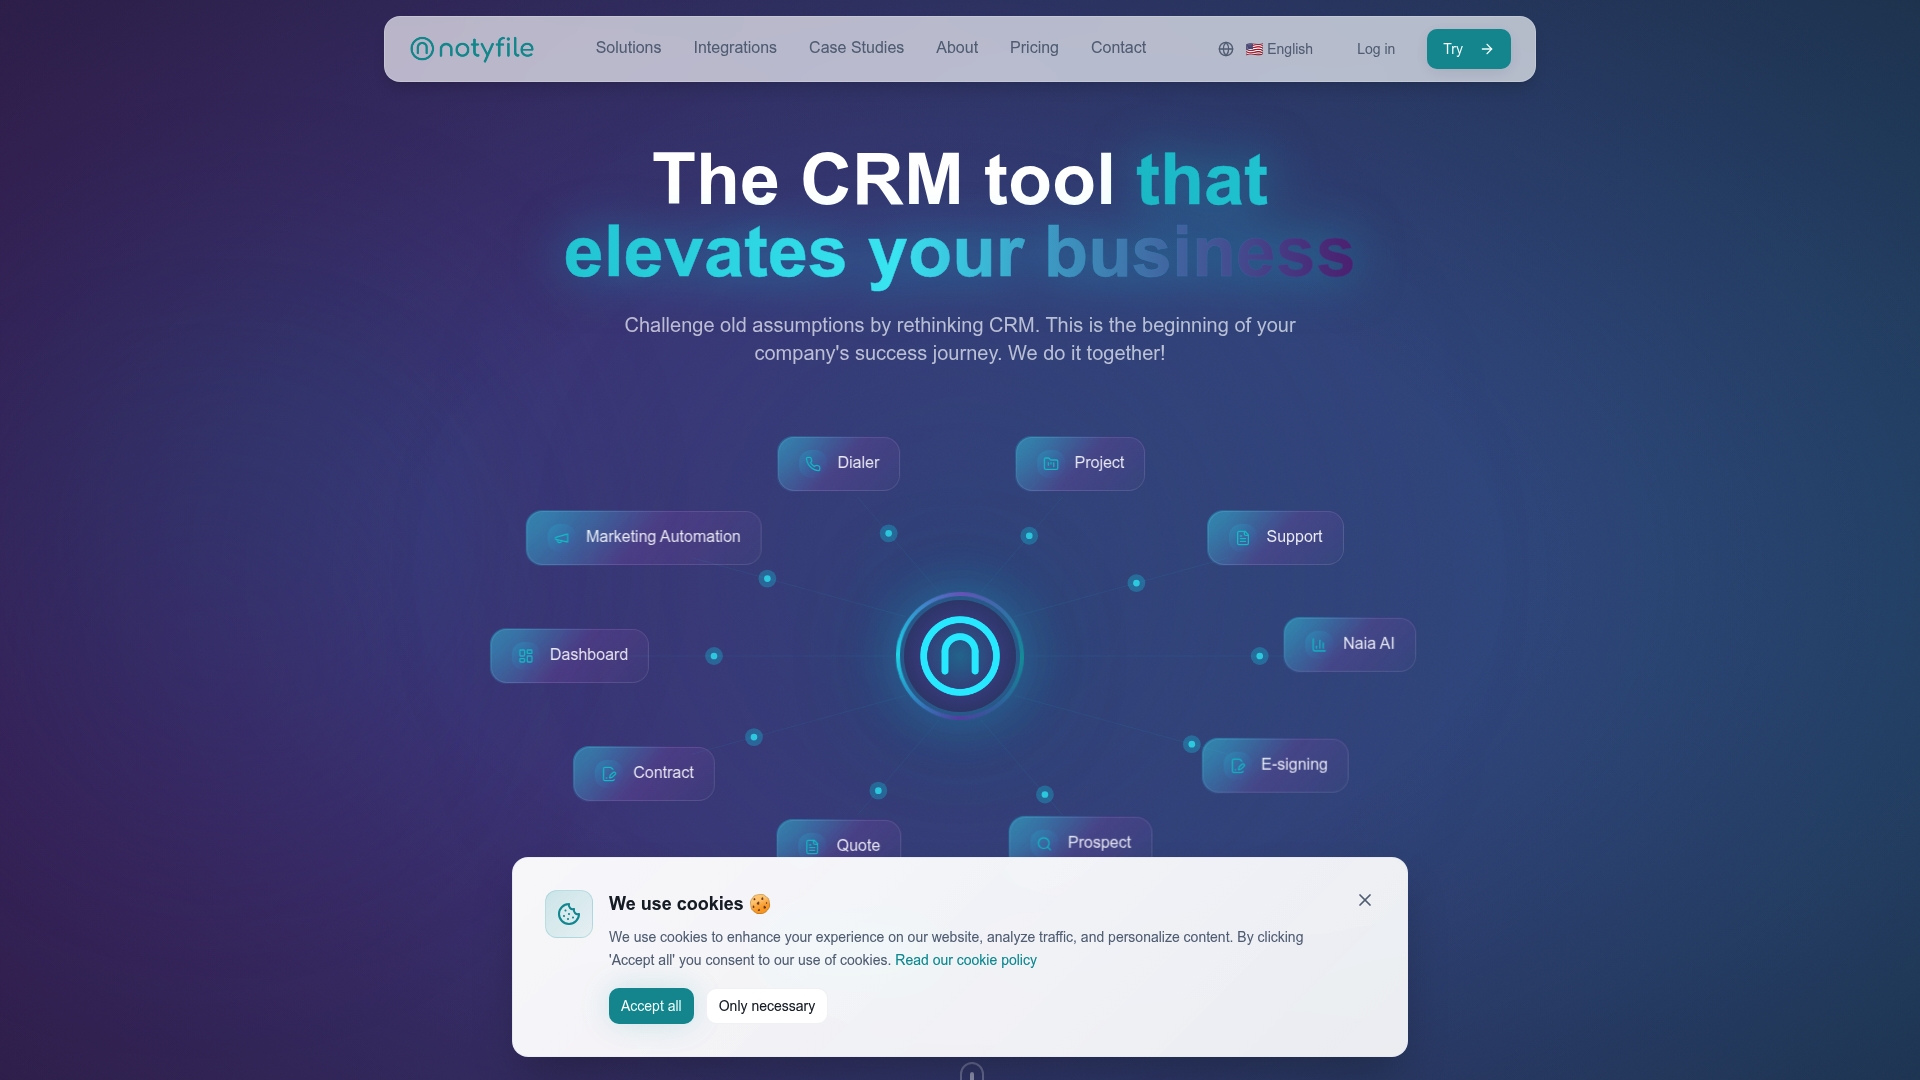
Notyfile samlar kundhantering, försäljningsstöd, avtal och e‑signering i en plattform byggd med GDPR‑kompatibilitet som utgångspunkt, inte tillägg. Modulerna för order‑ och avtalsadministration hjälper dig hålla koll på vilka data som hör till vilken kundrelation, medan AI‑assistenten Naia analyserar affärsmöjligheter utan att du behöver bygga separata exportrutiner för varje syfte. Integrationer mot Fortnox, Scrive, Microsoft 365 och Zapier gör det möjligt att koppla räkenskapsinformationen till samma system som hanterar övrig kunddata, utan att blanda ihop de olika retentionskraven. Vill du se hur Naia AI kan stötta din analys av kunddata, kan du utforska funktionen närmare på Naia AI:s produktsida. Boka en genomgång på Notyfiles svenska sida och se hur en plattform byggd för europeiska regler kan förenkla nästa leverantörsgranskning.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Källor
- Förordning (EU) 2023/2854 (Data Act) — EUR‑LEX
- Dataminimering och lagringsminimering i praktiken — IT‑Juridik