
Är din e-postlista GDPR-kompatibel? Gå igenom dessa åtta punkter och du vet svaret direkt.
- ☐ Du har en dokumenterad rättslig grund (samtycke eller berättigat intresse) för varje ändamål.
- ☐ Kärninformationen visas tydligt vid insamlingstillfället, inte bara i en länkad integritetspolicy.
- ☐ Samtycket är frivilligt, specifikt och inte förvalt. Ingen kryssruta är ibockad från start.
- ☐ Varje utskick innehåller en enkel och fungerande avregistreringslänk.
- ☐ Du loggar tidpunkt, IP-adress och formulärtext för varje samtycke.
- ☐ Du har ett databehandlingsavtal (DPA) med din e-post- och CRM-leverantör.
- ☐ Du kan radera eller lämna ut en kontakts uppgifter inom en månad om personen begär det.
- ☐ Du har tekniska skydd på plats: kryptering, DKIM/DMARC och åtkomstkontroll.
Kan du bocka av alla åtta? Då är din lista i gott skick. Saknar du ett eller flera kryss är det dags att agera. Integritetsskyddsmyndigheten (IMY) och marknadsföringslagen är de två auktoritetskällor som styr vad som gäller i Sverige.
Viktiga insikter
En GDPR-kompatibel e-postlista kräver dokumenterad rättslig grund, synlig information vid insamling, fungerande avregistrering och ett undertecknat DPA med varje leverantör som hanterar dina kontakter.
| Punkt | Detaljer |
|---|---|
| Rättslig grund | Dokumentera samtycke eller berättigat intresse för varje ändamål innan du samlar in adresser. |
| Samtyckelogg | Spara tidpunkt, IP-adress och formulärtext per kontakt. Det är du som har bevisbördan. |
| Avregistrering | Testa att avregistreringslänken fungerar och uppdaterar CRM direkt. Kräv max ett klick. |
| DPA med leverantörer | Undertecknat databehandlingsavtal krävs med alla e-post- och CRM-leverantörer. |
| Notyfile | Notyfiles CRM samlar samtyckelogg, taggning och automatiska avregistreringsflöden i en plattform. |
Innehållsförteckning
- Varför räknas e-postadresser som personuppgifter enligt GDPR?
- Samtycke eller berättigat intresse: vilken rättslig grund passar din situation?
- Steg-för-steg: hur du bygger en GDPR-kompatibel e-postlista från grunden
- Vilka tekniska skydd behöver din e-postlista ha?
- Vad ska du kräva av din e-post- och CRM-leverantör?
- Malltexter för samtycke och avregistrering: vad som fungerar och vad som inte gör det
- Vanliga misstag som kostar dig tid och trovärdighet
- B2B kontra B2C: när räcker inte samtycke och vad gör du då?
- Vad kan IMY göra om du inte följer reglerna?
- Notyfiles rekommendationer för GDPR-vänlig e-posthantering
- Tre snabba vinster för dig som vill komma i gång nu
- Notyfile hjälper dig hålla e-postlistan GDPR-kompatibel
- Källor
Varför räknas e-postadresser som personuppgifter enligt GDPR?
En e-postadress som innehåller ett namn, till exempel anna.lindqvist@foretag.se, är en personuppgift per definition. Den kan kopplas till en identifierbar fysisk person, och det räcker. Detsamma gäller en adress som anna@gmail.com om du i ditt system kan länka den till ett namn, ett köp eller ett kundnummer.
Kärnprincipen: Så fort en e-postadress i ditt system kan kopplas till en identifierbar person gäller GDPR fullt ut. Det spelar ingen roll om adressen ser anonym ut i sig själv. Artiklarna 13 och 14 i GDPR reglerar vad du måste informera om vid insamling, och artiklarna 15–22 ger den registrerade rätt att begära åtkomst, rättelse och radering.
Informationsplikten enligt artiklarna 12–14 aktiveras redan när du samlar in adressen. Du måste vid det tillfället meddela vem som är personuppgiftsansvarig, vilket ändamål behandlingen har, vilken rättslig grund du använder och hur länge uppgifterna sparas. Enligt Ehandelsratt måste kärninformationen visas direkt vid insamlingstillfället. Den får inte döljas i en länkad integritetspolicy längre ned på sidan.
Var samlas adresser in? Tre vanliga situationer:
- Köpflöde: Kunden anger sin e-post vid betalning. Adressen används för orderbekräftelse, men ett separat samtycke krävs om du vill skicka nyhetsbrev.
- Formulär på webbplats: Besökaren fyller i ett kontakt- eller prenumerationsformulär. Här är samtycke den naturliga grunden, och formuläret måste uppfylla informationskraven direkt.
- Eventlistor: Deltagare registrerar sig för ett seminarium. Ändamålet är specifikt, och du kan inte automatiskt lägga till dem på en nyhetsbrevslista utan ett separat val.
En viktig poäng: ett utskick kan vara tillåtet enligt marknadsföringslagen men ändå strida mot GDPR om informations- eller samtyckeskraven saknas. De två regelverken kompletterar varandra men ersätter inte varandra.
Samtycke eller berättigat intresse: vilken rättslig grund passar din situation?
Valet av rättslig grund är inte en formalitet. Det påverkar hur du utformar formulär, vad du dokumenterar och hur du hanterar invändningar. Här är ett enkelt beslutsflöde.
- Finns det en befintlig kundrelation? Om personen nyligen köpt något av dig kan berättigat intresse vara aktuellt för uppföljning om produkten eller tjänsten är liknande. Utan kundrelation är samtycke i regel rätt väg.
- Är mottagaren en privatperson (B2C) eller ett företag (B2B)? I B2C är samtycke nästan alltid det säkraste valet. I B2B finns mer utrymme för berättigat intresse, men du måste dokumentera intresseavvägningen skriftligt.
- Är ändamålet specifikt och avgränsat? Samtycke kräver att du anger exakt vad du ska skicka. "Marknadsföring" är för vagt. "Månatligt nyhetsbrev om produktnyheter" är tillräckligt specifikt.
- Kan behandlingen påverka den registrerade negativt? Om svaret är ja väger den registrerades intresse tungt, och berättigat intresse är svårt att försvara.
IMY understryker att samtycke måste vara frivilligt och att du inte ska använda det som standardval när en annan grund passar bättre. Välj grund efter den verkliga situationen, inte efter vad som är enklast att implementera i ett formulär.
Oavsett vilken grund du väljer gäller artikel 21: den registrerade har alltid rätt att invända mot direktmarknadsföring. Enligt Gdpr-law måste utskicken upphöra omedelbart när en invändning inkommer. Det gäller även om du bygger på berättigat intresse.
Proffstips: Dokumentera intresseavvägningen i ett separat dokument för varje kampanjtyp eller segment. Skriv ned vilket intresse du har, hur du vägt det mot den registrerades intressen och varför du bedömer att behandlingen är proportionerlig. Det dokumentet är guld värt vid en IMY-granskning.
Steg-för-steg: hur du bygger en GDPR-kompatibel e-postlista från grunden
Följ dessa sex steg när du skapar eller reviderar din e-postlista. Varje steg innehåller konkreta åtgärder och ansvarspunkter.
-
Definiera ändamål och rättslig grund. Bestäm exakt vad du ska använda listan till och välj rättslig grund. Dokumentera beslutet skriftligt med datum och ansvarig person. Ändra inte ändamålet i efterhand utan att informera de registrerade.
-
Designa formuläret rätt. Visa kärninformationen direkt i formuläret: vem som är ansvarig, ändamålet, rättslig grund och hur länge uppgifterna sparas. Använd separata kryssrutor för olika ändamål, till exempel nyhetsbrev och produkterbjudanden. Ingen kryssruta ska vara förvald. Överväg dubbel opt-in för nyhetsbrev, det vill säga en bekräftelse via e-post, för att stärka beviskedjan. Se formulärens roll i lead generation för praktiska designexempel.
-
Logga samtycket. Spara tidpunkt, IP-adress, formulärversion och den exakta text som visades. Länka loggen till kontaktposten i ditt CRM. Utan den här loggen kan du inte bevisa att samtycket var giltigt.
-
Onboarda i CRM med rätt taggar. Märk varje kontakt med ändamål, rättslig grund och retentionstid. Segmentera från start så att du enkelt kan filtrera bort kontakter vars samtycke löpt ut eller återkallats. Se kundtaggarnas roll i din organisation för ett praktiskt upplägg.
-
Bygg avregistreringsflödet tekniskt. Avregistreringslänken i varje utskick ska leda till ett formulär som direkt uppdaterar CRM-posten och stoppar framtida utskick. Testa flödet regelbundet. Mät hur lång tid det tar från klick till att kontakten är markerad som avregistrerad i systemet.
-
Sätt retentionstider och raderingsprocess. Bestäm hur länge du sparar aktiva kontakter och hur länge du behåller avregistrerade kontakter (ofta kortare). Dokumentera processen och kör regelbunden rensning. Evertrust Consulting har en genomgång av lagringstider inom GDPR som är användbar som referens.
| Steg | Åtgärd | Ansvarig | Dokumentation |
|---|---|---|---|
| 1. Ändamål | Definiera och dokumentera rättslig grund | Dataskyddsansvarig | Beslutsdokument med datum |
| 2. Formulär | Kärninformation synlig, inga förvalda val | Webbutvecklare/marknad | Formulärversion sparad |
| 3. Samtycke | Logga tidpunkt, IP, formulärtext | System/CRM | Samtyckelogg per kontakt |
| 4. CRM-taggning | Ändamål, grund, retentionstid | CRM-ansvarig | Taggstruktur dokumenterad |
| 5. Avregistrering | Tekniskt flöde testat och mätt | Teknik/marknad | Testprotokoll |
| 6. Retention | Retentionstider satta och rensning schemalagd | Dataskyddsansvarig | Retentionpolicy |
Proffstips: Kör en intern audit av hela flödet minst en gång per år. Gå igenom ett slumpmässigt urval av kontakter och kontrollera att samtyckeloggen, taggarna och avregistreringsflödet stämmer överens med varandra.
Vilka tekniska skydd behöver din e-postlista ha?
Tekniska åtgärder är inte valfria. GDPR kräver att du vidtar lämpliga tekniska och organisatoriska skyddsåtgärder, och It-juridik listar konkreta exempel på vad det innebär i praktiken.
Grundläggande skydd:
- Kryptera data i transit med TLS (minst version 1.2). Det gäller både utskick och API-anrop mot din e-postleverantör.
- Lagra e-postlistan i en krypterad databas. Full diskkryptering på servrar och enheter som hanterar listan.
- Tillämpa principen om minsta privilegium: bara de som behöver åtkomst till listan ska ha den, och åtkomsten ska loggas.
E-postspecifika domänskydd:
- Konfigurera DKIM (DomainKeys Identified Mail) för att signera utgående e-post. Det minskar risken för spoofing och stärker leveransbarhet.
- Sätt upp SPF (Sender Policy Framework) för att ange vilka servrar som får skicka e-post från din domän.
- Aktivera DMARC (Domain-based Message Authentication, Reporting and Conformance) med en policy som åtminstone rapporterar misslyckade autentiseringar. Sätt policy till "quarantine" eller "reject" när du är redo.
- Blockera körbara bilagor i inkommande e-post för att minska risken för skadlig kod.
Driftsrutiner:
- Schemalägg regelbunden backup av e-postlistan och testa återställning.
- Logga all åtkomst till listan med tidpunkt och användar-ID.
- Ha en dokumenterad incidenthanteringsplan: vem kontaktas, hur snabbt rapporteras det till IMY (inom 72 timmar vid risk för registrerade) och hur kommuniceras det till drabbade?
Koppla alltid din tekniska dokumentation till det register över behandlingsaktiviteter som du är skyldig att föra. Vid en IMY-granskning är det dokumentationen som avgör, inte din muntliga beskrivning av vad du gör.
Proffstips: Använd ett verktyg som Bouncer för att validera e-postadresser i listan regelbundet. Ogiltiga adresser ökar studsfrekvensen, skadar din domänreputation och kan indikera att listan innehåller gamla uppgifter som borde raderats.
Vad ska du kräva av din e-post- och CRM-leverantör?
Din leverantör behandlar personuppgifter för din räkning. Det gör dem till ett personuppgiftsbiträde, och du måste ha ett databehandlingsavtal (DPA) på plats innan du börjar använda tjänsten.
Ett DPA ska innehålla:
- Syfte och varaktighet för behandlingen.
- Vilka kategorier av personuppgifter som behandlas.
- En lista över underleverantörer (underbiträden) och krav på att du godkänner nya.
- Beskrivning av säkerhetsåtgärder.
- Krav på att incidenter rapporteras till dig inom en specificerad tid (vanligen 24–48 timmar).
- Åtagande att hjälpa dig hantera rättighetsbegäranden från registrerade.
Frågor att alltid ställa en leverantör:
- Var lagras uppgifterna? Inom EU/EES eller i tredjeland?
- Om tredjeland: vilken överföringsmekanism används (standardavtalsklausuler, adekvansbeslutet)?
- Vilken kryptering används i vila och i transit?
- Hur ser åtkomsthanteringen ut internt hos leverantören?
- Hur snabbt rapporteras en säkerhetsincident till oss?
- Kan vi få audit-loggar och säkerhetsbilaga på begäran?
Röda flaggor att se upp med:
- Leverantören kan inte visa ett DPA eller hänvisar till sina allmänna villkor som ersättning.
- Uppgifter lagras i USA utan tydlig överföringsmekanism.
- Ingen tydlig process för incidentrapportering finns beskriven.
- Leverantören vägrar att lista sina underbiträden.
Dokumentera svaren i ditt upphandlingsunderlag. Om leverantören byts ut gäller samma krav för den nya.
Malltexter för samtycke och avregistrering: vad som fungerar och vad som inte gör det
Formuleringar avgör om ett samtycke är giltigt. Här är konkreta exempel att använda eller anpassa.
Exempel 1: Samtycke för nyhetsbrev (B2C)
Exempel 2: Uppdateringar och event (B2B)
Avregistreringstext i varje utskick:
Texten ska vara synlig, enkel och kräva maximalt ett klick. En avregistrering som kräver inloggning eller flera steg uppfyller inte kravet på enkelhet.
Anti-patterns att undvika:
- Förifylld kryssruta med texten "Ja, jag vill ha nyhetsbrev." Det är ogiltigt samtycke.
- Vag formulering som "Jag godkänner att mina uppgifter används för marknadsföring." Ändamålet är inte specifikt nog.
- Samtycke dolt i köpvillkoren utan separat kryssruta. Samtycke måste vara en aktiv handling, skild från andra avtal.
- Avregistreringslänk som leder till en sida som kräver att du anger din e-postadress igen. Det är ett onödigt hinder.
Logga mallversionen i CRM: spara ett fält för formulärversion (t.ex. "NB-v3-2025-09") kopplat till varje kontaktpost. Om formulärtexten ändras skapar du en ny version och loggar den separat.
Vanliga misstag som kostar dig tid och trovärdighet
De flesta GDPR-problem med e-postlistor beror inte på ond vilja utan på slarv och standardmallar. Här är de vanligaste fällorna.
- Standardsamtycke utan anpassning. Att kopiera en samtyckestext från en annan webbplats utan att anpassa ändamål och ansvarig part gör samtycket ogiltigt. Texten måste spegla din specifika behandling.
- Försvårande av avregistrering. Dolda avregistreringslänkar, krav på inloggning eller formulär med många steg ökar klagomål och skadar leveransbarhet.
- Bristande dokumentation. Utan samtyckeloggar kan du inte bevisa att behandlingen var laglig. Det är du som har bevisbördan, inte IMY.
- Dålig leverantörskontroll. Att använda en e-postleverantör utan DPA är ett brott mot GDPR i sig, oavsett hur bra dina egna rutiner är.
- Otillräcklig segmentering. En lista utan segmentering på ändamål gör det svårt att respektera invändningar och återkallelser för specifika utskickstyper. Läs mer om kontaktlistsegmentering för att förstå hur segmentering stödjer efterlevnad.
Konsekvenserna är konkreta: registrerade som invänder, ökad klagomängd hos IMY, sämre leveransbarhet och i värsta fall sanktionsavgifter. Mitigera risken med regelbunden audit, checklistor vid varje kampanjlansering och automatiserade tester av avregistreringsflöden.
Proffstips: Sätt upp ett automatiserat test som skickar ett testutskick till en intern adress och kontrollerar att avregistreringslänken fungerar. Gör det inför varje ny kampanj, inte bara vid lansering av systemet.
B2B kontra B2C: när räcker inte samtycke och vad gör du då?
Skillnaden i rättslig bedömning mellan B2B och B2C är praktisk, inte teoretisk.
I B2C är samtycke nästan alltid rätt grund för nyhetsbrev och direktmarknadsföring. Berättigat intresse är möjligt men svårt att försvara för privatpersoner om det gäller reklam.
I B2B finns mer utrymme, men det är inte fritt fram. Tre vanliga scenarier:
- Kund efter köp (B2B): Du har en befintlig affärsrelation och vill skicka information om liknande produkter. Berättigat intresse kan fungera om du dokumenterar avvägningen och erbjuder enkel invändningsmöjlighet.
- Kontakt via företagsmail: Du har fått en kontakts e-post på en mässa eller via LinkedIn. Berättigat intresse kräver att du kan visa att kontakten rimligen förväntar sig att höra från dig i ett affärssammanhang. Dokumentera hur du fick kontakten och varför du bedömer att intresset väger tyngre.
- Kall första kontakt utan relation: Här är tröskeln hög. Utan en tydlig koppling till ett legitimt affärsintresse är samtycke det säkraste alternativet.
Praktiska råd för B2B:
- Skriv ned intresseavvägningen för varje segment eller kampanjtyp, inte bara en gång för hela listan.
- Inkludera alltid en enkel invändningsmöjlighet i varje utskick, även när du använder berättigat intresse.
- Hantera invändningar omedelbart: en invändning mot direktmarknadsföring stoppar all marknadsföring till den personen, utan undantag.
Kom ihåg att artikel 21 gäller oavsett rättslig grund: registrerade kan alltid invända mot direktmarknadsföring och behandlingen måste då upphöra.
Vad kan IMY göra om du inte följer reglerna?
IMY har flera verktyg för tillsyn och kan agera på eget initiativ eller efter klagomål från registrerade.
Viktigt att veta: IMY kan utfärda varningsbrev, förelägganden om att rätta till brister och sanktionsavgifter. Avgifterna kan uppgå till 20 miljoner euro eller 4 % av den globala årsomsättningen, beroende på vilket belopp som är högst. För de flesta svenska småföretag är det den absoluta beloppsgränsen som är relevant, men även lägre avgifter är kännbara.
IMY fokuserar i sin tillsyn särskilt på:
- Transparens vid insamling: visas kärninformationen direkt och tydligt?
- Funktionella avregistreringsflöden: fungerar länken och uppdateras CRM omedelbart?
- Dokumentation av rättslig grund: kan du visa vad du baserar behandlingen på?
Förbered dig inför en eventuell granskning:
- Ha samtyckeloggar tillgängliga och sökbara per kontakt.
- Ha DPA:er med alla leverantörer underskrivna och daterade.
- Ha en incidentrapport redo att fylla i om något händer.
- Dokumentera hur du hanterar rättighetsbegäranden och hur snabbt du svarar. Enligt IMY ska svar ges utan onödigt dröjsmål och normalt inom en månad.
En organisation som kan visa dokumentation och fungerande processer klarar sig betydligt bättre vid granskning än en som har bra intentioner men inga spår.
Notyfiles rekommendationer för GDPR-vänlig e-posthantering
En CRM-plattform är inte bara ett kontaktregister. Den är navet för samtyckehantering, segmentering och dokumentation. Notyfile är byggt med det i åtanke.
Så här kan en CRM-plattform som Notyfile stödja din GDPR-efterlevnad:
- Samtyckelogg per kontakt: Spara tidpunkt, formulärversion och ändamål direkt på kontaktposten. Ingen manuell hantering av kalkylblad.
- Taggning och segmentering: Märk kontakter med rättslig grund, ändamål och retentionstid. Filtrera enkelt för att hitta kontakter vars samtycke löpt ut.
- Marknadsautomation: Bygg automatiska flöden för bekräftelsemejl (dubbel opt-in), avregistrering och raderingsprocesser. Se hur du sätter upp triggers för kundkommunikation för ett praktiskt exempel.
- Centraliserad kunddata: Alla uppgifter på ett ställe gör det enkelt att svara på rättighetsbegäranden inom tidsfristen.
- Naia AI: Notyfiles AI-assistent kan hjälpa dig identifiera segment som behöver åtgärd, till exempel kontakter utan dokumenterad rättslig grund.
Proffstips: Bygg en standardprocess i CRM för varje ny kampanj: kontrollera rättslig grund, verifiera att avregistreringsflödet fungerar och logga kampanjversionen. Det tar fem minuter och sparar dig timmar vid en eventuell granskning.
Tre snabba vinster för dig som vill komma i gång nu
De flesta organisationer fastnar i att GDPR känns stort och komplext. Det behöver det inte vara. Här är tre åtgärder du kan genomföra den här veckan.
1. Säkra samtyckesflödet. Gå till ditt viktigaste insamlingsformulär och kontrollera att kärninformationen syns direkt, att ingen kryssruta är förvald och att du loggar samtycket. Det är den enskilt viktigaste åtgärden och kräver ingen stor teknisk investering.
2. Automatisera avregistreringen. Testa din avregistreringslänk idag. Klicka på den, gå igenom flödet och kontrollera att kontakten faktiskt markeras som avregistrerad i CRM. Om det inte fungerar, prioritera det framför allt annat. Det är en processfråga mer än en teknisk fråga.
3. Säkerställ DPA med leverantörer. Lista dina e-post- och CRM-leverantörer och kontrollera att du har ett undertecknat DPA med var och en. Saknar du ett, begär det omedelbart. De flesta seriösa leverantörer har standardavtal redo.
Resursfördelning: punkt 1 och 3 är i huvudsak process- och ansvarsfördelningsfrågor. Punkt 2 kan kräva teknisk hjälp om flödet är brutet, men det är sällan ett stort projekt. Notyfiles lösningar för marknadsautomation kan hjälpa dig automatisera alla tre stegen i ett sammanhängande flöde.
Notyfile hjälper dig hålla e-postlistan GDPR-kompatibel
Att hålla en e-postlista kompatibel kräver mer än ett bra formulär. Det kräver att samtycke, segmentering, avregistrering och dokumentation hänger ihop i ett system som fungerar varje dag.
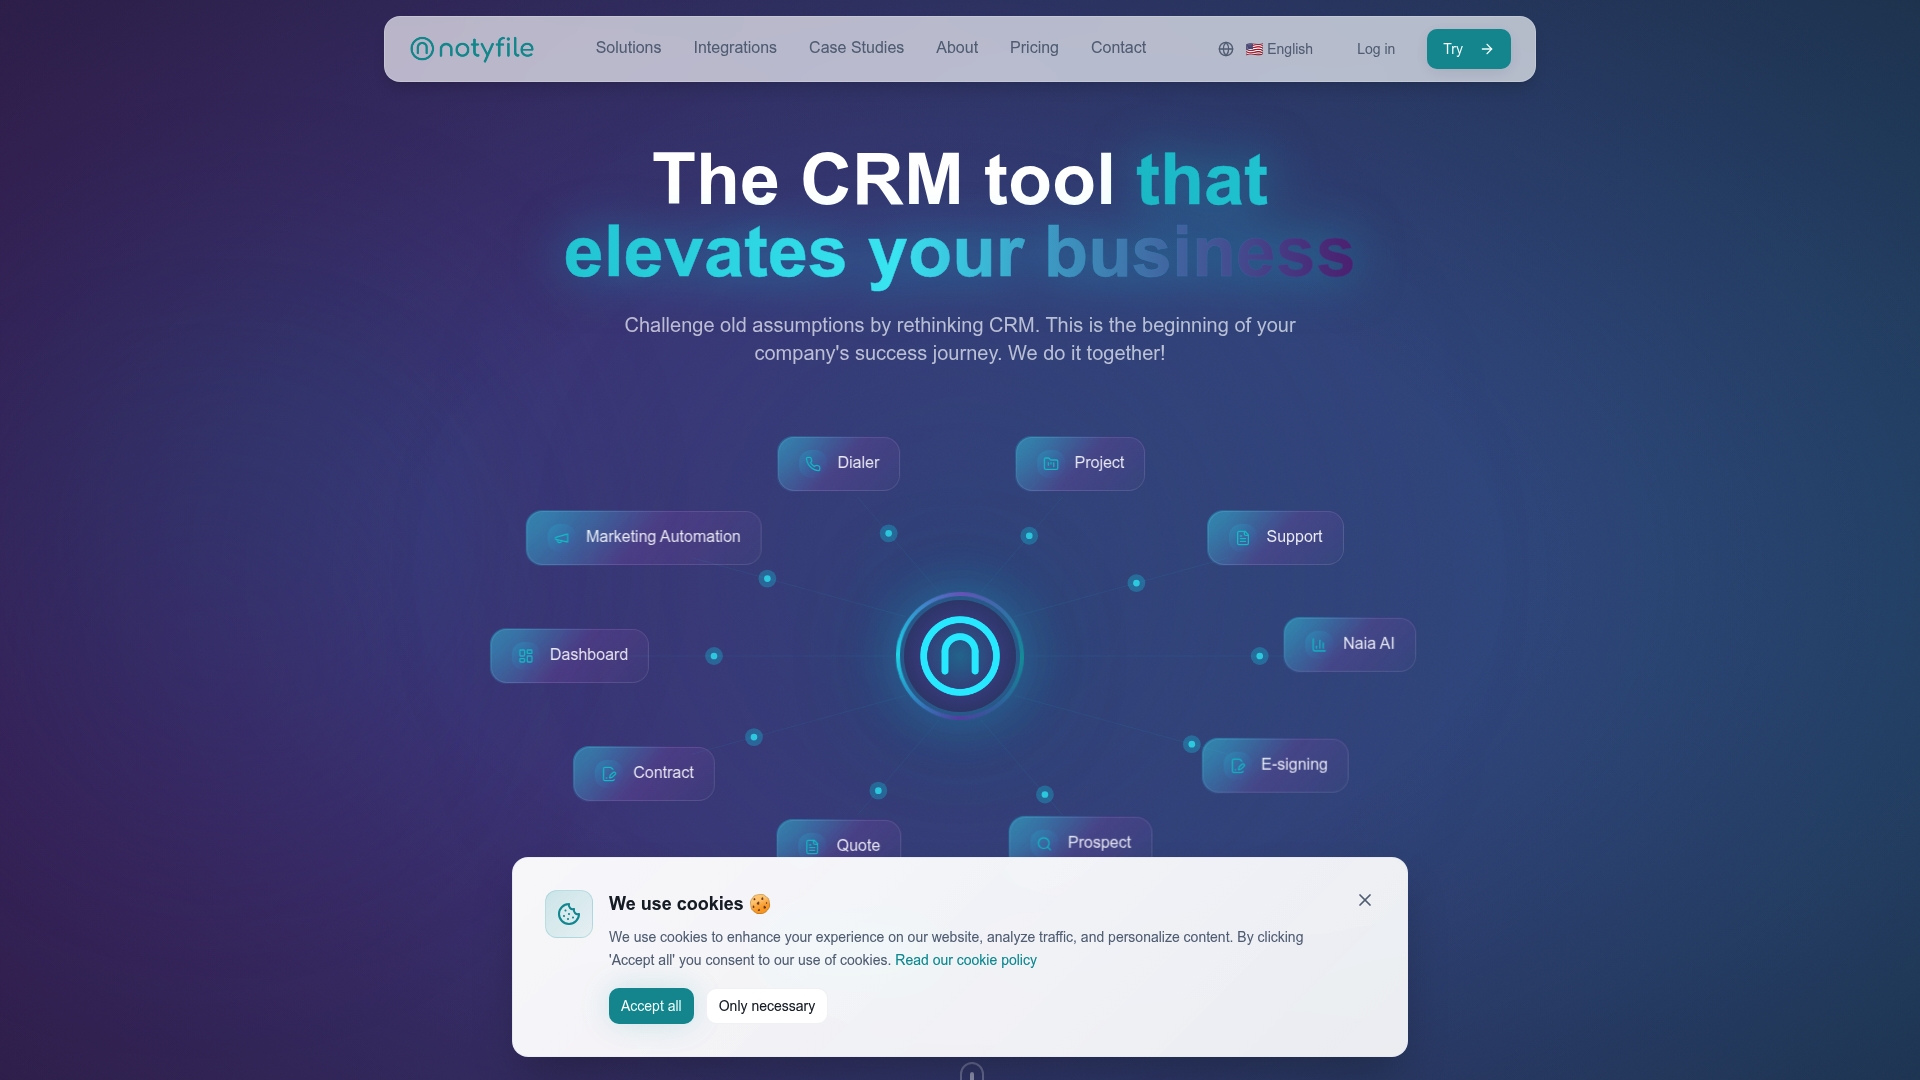
Notyfile samlar allt detta i en plattform. Du loggar samtycken direkt på kontaktposten, taggar efter ändamål och rättslig grund, och bygger automatiska flöden för bekräftelse och avregistrering med marknadsautomationsmodulen. AI-assistenten Naia hjälper dig identifiera kontakter som behöver åtgärd innan de blir ett problem. Och med Notyfiles fokus på säkerhet och GDPR-kompatibilitet får du en plattform där dokumentationen sköter sig löpande, inte bara inför en granskning.
Se alla moduler och hur de passar ihop på Notyfiles lösningssida, eller starta direkt och testa plattformen.
Källor
Här är de auktoritativa källorna som ligger till grund för den här artikeln, användbara för juridisk fördjupning och praktisk implementering.
- Samtycke som rättslig grund | IMY
- Skicka nyhetsbrev krav – samtycke & transparens
- GDPR – E‑postmarknadsföring - GDPR Law & Compliance Resource
- GDPR tekniska och organisatoriska åtgärder – IT‑juridik
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.