
Ett CRM kan vara GDPR‑kompatibelt, men bara om ni kan visa tre saker konkret: ett giltigt personuppgiftsbiträdesavtal, en dokumenterad datalagringsregion eller överföringsmekanism, och fungerande radering och export vid begäran. Saknas något av detta är resten av inställningarna kosmetiska. Registrerade har rätt att få sina begäranden hanterade inom 30 dagar, vilket kräver att raderingen fungerar i praktiken, inte bara på pappret. Notyfile är byggt med de här kontrollerna som utgångspunkt, inte som ett tillägg i efterhand.
Kort sagt:
- Ett GDPR-kompatibelt CRM måste visa ett giltigt personuppgiftsbiträdesavtal, dokumenterad datalagringsregion och fungerande raderingsprocess för att vara säkert.
- Laglig grund för behandling i CRM ska vara tydligt kopplat till varje datafält för att underlätta riskbedömning och rapportering till myndigheter.
- Underbiträden som integrerar med CRM behöver styras noggrant, och avtal bör innehålla tydliga rutiner för notifiering och säkerhetskrav.
- Minimikrav för tekniska skydd innefattar kryptering, multifaktorautentisering, rollbaserad åtkomstkontroll och revisionsloggar för att verifiera säkerheten.
- Kontroll av lagringsregion, överföringsmekanismer, och praktisk hantering av datarättigheter är avgörande för att efterleva GDPR fullt ut.
Innehållsförteckning
- Vad kräver GDPR egentligen av ett CRM?
- Vad ska ett personuppgiftsbiträdesavtal med CRM‑leverantören innehålla?
- Vilka tekniska skyddsåtgärder måste finnas på plats?
- Var får CRM‑data lagras och överföras?
- Hur hanterar ni registrerades rättigheter inom fristen?
- Vad ska RoPA innehålla och när krävs en DPIA?
- Vilka frågor ska ni ställa CRM‑leverantören vid upphandling?
- Hur stödjer Notyfile GDPR‑kraven i praktiken?
- Vilka misstag ser vi oftast hos företag som upphandlar CRM?
- Vill du se hur Notyfile hanterar GDPR i praktiken?
- Källor
Vad kräver GDPR egentligen av ett CRM?
GDPR kräver inte ett specifikt system. Förordningen kräver att varje behandling av personuppgifter i CRM:et vilar på en laglig grund, har ett definierat syfte och går att redovisa för en tillsynsmyndighet. Det är artikel 6 i förordning (EU) 2016/679 som styr detta, och i CRM‑sammanhang landar de flesta behandlingar i tre kategorier.
De vanligaste lagliga grunderna för CRM‑data är:
- Avtal – ni behandlar kunduppgifter för att leverera en tjänst eller produkt kunden har köpt.
- Berättigat intresse – ni för register över säljleads och kontakthistorik för att driva verksamheten framåt, så länge intresset vägs mot individens rättigheter.
- Samtycke – ni skickar nyhetsbrev eller marknadsför via e‑post till personer som aktivt godkänt det.
Problemet uppstår när ett företag blandar dessa utan att dokumentera vilken grund som gäller för vilket fält. Ett fält för "senaste köp" har en annan laglig grund än ett fält för "intresseområden inför framtida kampanjer". Bygg därför en legal‑basis‑matris: en enkel tabell där varje datafält i CRM:et kopplas till en laglig grund och ett syfte. Den matrisen blir också grunden för registret över behandlingar (RoPA), som IMY förväntar sig att ni kan visa upp vid en granskning. Utan den kopplingen mellan juridisk grund och teknisk konfiguration blir RoPA ett dokument som inte stämmer med verkligheten, vilket är precis det tillsynsmyndigheter brukar upptäcka först.
Vad ska ett personuppgiftsbiträdesavtal med CRM‑leverantören innehålla?
Ett skriftligt personuppgiftsbiträdesavtal är obligatoriskt enligt artikel 28 så snart en leverantör behandlar personuppgifter för er räkning. De flesta seriösa CRM‑leverantörer har ett standardavtal aktiverbart direkt i kontoinställningarna, men avtalet måste faktiskt innehålla rätt punkter för att räknas.
Kontrollera att avtalet reglerar följande:
- Behandlingens syfte, omfattning och varaktighet.
- Instruktioner för hur leverantören får behandla data, och att leverantören inte får agera utanför dessa instruktioner.
- Krav på sekretess för alla som hanterar uppgifterna hos leverantören.
- Säkerhetsåtgärder enligt artikel 32 (kryptering, åtkomstkontroll, testrutiner).
- Villkor för underbiträden, inklusive skyldighet att informera er innan ett nytt underbiträde läggs till.
- Stöd vid dataskyddsincidenter, DPIA och begäranden från registrerade.
- Rutiner för radering eller återlämning av data vid avtalets slut.
Underbiträden är ofta den svagaste länken. Ett CRM integrerar typiskt med e‑posttjänster, faktureringssystem och supportverktyg, och varje sådan integration lägger till en part som också måste hanteras korrekt. Be leverantören om en aktuell lista över underbiträden och en beskrivning av hur ni notifieras vid förändringar.
Proffstips: Skicka tre konkreta frågor redan i RFP‑fasen: "Kan ni skicka ert AVV innan demo?", "Var finns er aktuella underbiträdeslista?" och "Hur notifieras vi om ett nytt underbiträde läggs till?". Leverantörer som svarar snabbt och konkret på dessa har oftast ordning på resten också.
Vilka tekniska skyddsåtgärder måste finnas på plats?
Artikel 32 kräver "lämpliga tekniska och organisatoriska åtgärder", vilket i praktiken betyder specifika, verifierbara funktioner snarare än vaga löften om säkerhet.
Minimikraven ni ska leta efter i ett CRM:
- Kryptering av data både under överföring och i lagring.
- Multifaktorautentisering (MFA) för alla användarkonton.
- Rollbaserad åtkomstkontroll (RBAC), där rättigheter styrs per roll snarare än per individ.
- Möjlighet att sätta behörigheter på fältnivå, inte bara på hela poster.
- Revisionsloggar som visar vem som öppnat, ändrat eller exporterat en post.
Organisatoriska rutiner är lika viktiga som tekniken. Fråga efter leverantörens rutiner för backup, hur ofta penetrationstester genomförs, och om testmiljöer är separerade från produktionsdata med skarpa kunduppgifter. En vanlig brist är att utvecklingsteam kopierar produktionsdata till testmiljöer utan maskering, vilket i sig är en avvikande behandling som saknar egen laglig grund.
Fråga specifikt om säkerhetscertifieringar (till exempel ISO 27001) eller oberoende revisionsrapporter. En leverantör som kan visa en giltig certifiering eller ett färskt penetrationstestresultat sparar er mycket eget utredningsarbete, eftersom ni då kan luta er mot en tredje parts granskning istället för att själva verifiera varje teknisk detalj.
Var får CRM‑data lagras och överföras?
GDPR gäller även för företag utanför EU som riktar sig till EU‑personer, vilket gör datalagringsregion till en fråga ni inte kan skjuta upp till efter köp.
Det räcker inte att en leverantör har ett europeiskt kontor. Många system erbjuder flera regioner, och kontot måste aktivt sättas till EU‑region vid uppsättning, inte i efterhand. Att byta region på ett existerande konto är ofta komplicerat och kräver export, ny kontoöppning och import av all historisk data.
Kontrollera följande innan ni skriver avtal:
- Vilken specifik region lagras primärdata i, och står det skriftligt i avtalet eller i produktdokumentationen?
- Om data överförs till USA, är leverantören ansluten till EU–US Data Privacy Framework, eller används standardavtalsklausuler (SCC) som överföringsgrund?
- Krävs en Transfer Impact Assessment, det vill säga en bedömning av mottagarlandets lagstiftning och risker för de registrerades rättigheter?
En Transfer Impact Assessment behöver inte vara omfattande, men bör beskriva vilken data som överförs, vilken laglig mekanism som används och vilka kompletterande åtgärder (till exempel kryptering) som minskar risken. Spara bedömningen tillsammans med RoPA, så finns den redo vid en eventuell granskning.
Hur hanterar ni registrerades rättigheter inom fristen?
En begäran om tillgång, rättelse, radering eller dataportabilitet ska besvaras utan onödigt dröjsmål, och 30 dagar är den praktiska fristen som EDPB:s riktlinjer utgår från. Ett CRM utan tydligt arbetsflöde för detta blir en flaskhals så snart en kund faktiskt hör av sig.
Ett fungerande arbetsflöde ser ut ungefär så här:
- Begäran tas emot och registreras med datum, så att fristen går att följa upp.
- Identiteten på den som begär verifieras, för att undvika att data lämnas ut till fel person.
- All relevant data exporteras från CRM:et i ett läsbart format för dataportabilitet.
- Radering genomförs i CRM:et och i alla integrerade system, inte bara i huvuddatabasen.
- Åtgärden dokumenteras med tidsstämpel, vem som utfört den och vad som raderats eller exporterats.
Automatiserade DSAR‑arbetsflöden minskar risken för att en post glöms bort i ett kopplat system, särskilt när CRM:et är integrerat med e‑post, support och marknadsföringsverktyg. Manuell hantering fungerar för enstaka begäranden, men blir opålitlig så snart volymen ökar.
Proffstips: Testa er egen raderingsprocess på en testperson innan ni behöver göra det på riktigt. Kontrollera manuellt om personen fortfarande dyker upp i e‑postlistor, supportsystem eller backup efter "genomförd" radering.
Vad ska RoPA innehålla och när krävs en DPIA?
Registret över behandlingar (RoPA) är inte en formalitet för arkivet. Det ska beskriva varje CRM‑behandling: syfte, kategorier av personuppgifter, mottagare, lagringstid och vilka tekniska skyddsåtgärder som gäller. Kopplas RoPA till konkreta fält och integrationer i CRM:et, blir det ett levande dokument snarare än en pappersövning som glöms bort efter första granskningen.
Ett par praktiska riktmärken för lagringstider som fungerar som utgångspunkt:
- Prospekt utan kontaktaktivitet: omkring 12–18 månader innan radering eller anonymisering.
- Kundserviceärenden: ofta 3–5 år beroende på bransch och eventuella garantikrav.
En DPIA, en konsekvensbedömning avseende dataskydd, krävs ofta när CRM:et används för profilering eller automatiserade beslut, till exempel automatisk poängsättning av leads eller AI‑driven prioritering av affärsmöjligheter. Ta med konkreta exempel i RoPA på vilka funktioner som utlöst en DPIA, och vad bedömningen kom fram till. Håll RoPA uppdaterat genom att koppla varje ny integration eller ny funktion till en kort genomgång: ändrar detta lagringstiden, den lagliga grunden, eller risknivån?
Vilka frågor ska ni ställa CRM‑leverantören vid upphandling?
En upphandling avgörs sällan av en demo. Den avgörs av vad leverantören kan visa skriftligt.
Sex verifikationer att kräva innan avtal skrivs:
- Ett fullständigt AVV, inte bara en sammanfattning eller marknadsföringstext.
- Skriftlig bekräftelse på vilken region data lagras i, och vilken överföringsmekanism (SCC eller Data Privacy Framework) som gäller om data lämnar EU.
- Demonstration av raderings‑ och exportfunktionen, inte bara ett påstående att den finns.
- Tillgång till eller beskrivning av revisionsloggar och vem som kan se dem.
- En aktuell lista över underbiträden och rutin för notifiering vid förändringar.
- Dokumenterad rutin för hantering och anmälan av personuppgiftsincidenter.
| Vad ni begär | Vad som räcker som bevis |
|---|---|
| Personuppgiftsbiträdesavtal | Undertecknat AVV enligt artikel 28 |
| Datalagringsregion | Skriftlig bekräftelse i avtal eller produktdokumentation |
| Säkerhetsåtgärder | Certifiering, penetrationstestresultat eller säkerhetsdokumentation |
| Underbiträden | Aktuell lista med notifieringsrutin |
| Incidenthantering | Beskriven process med tidsramar |
Spara allt skriftligt material i en egen mapp kopplad till upphandlingsbeslutet. Vid en eventuell revision är det just den samlingen, snarare än minnesbilder från säljmötet, som avgör om ni kan visa att beslutet var underbyggt.
Hur stödjer Notyfile GDPR‑kraven i praktiken?
Notyfile är byggt för att de kontroller som beskrivits ovan ska gå att verifiera direkt i plattformen, inte bara beskrivas i ett säljblad.
- Samtycke och laglig grund går att koppla till specifika fält och kampanjer, så att legal‑basis‑matrisen faktiskt speglar systemet.
- Rättighetshantering stödjer export och radering per kontakt, inklusive kopplade poster i moduler för försäljning, ärendehantering och avtal.
- Revisionsloggar visar vem som öppnat eller ändrat en post, vilket underlättar både incidentutredning och vanlig granskning.
- AI‑assistenten Naia automatiserar delar av mötesanalys och affärsrekommendationer utan att kräva manuell export av känsliga uppgifter till externa verktyg.
Teknisk och juridisk dokumentation, inklusive vilka moduler som finns tillgängliga, hittar ni på Notyfiles lösningssida. Företag som centraliserat kundhanteringen i Notyfile rapporterar bättre överblick över var kunddata faktiskt finns, vilket är precis den överblick en GDPR‑granskning kräver.
Vilka misstag ser vi oftast hos företag som upphandlar CRM?
Tre misstag återkommer när företag granskar sitt CRM‑val i efterhand. Det första är att acceptera ett AVV utan att faktiskt läsa det, särskilt punkterna om underbiträden och säkerhetsåtgärder. Det andra är att anta att "europeisk leverantör" betyder "europeisk datalagring", trots att regionval ofta är en separat inställning som måste aktiveras medvetet. Det tredje, och vanligaste, är att radering fungerar i själva CRM:et men glöms bort i kopplade system som e‑postverktyg eller backuper.
Prioritera de första 90 dagarna efter upphandling på att verifiera dessa tre punkter konkret, inte bara läsa avtalet en gång. Testa en faktisk raderingsbegäran, kontrollera regioninställningen skriftligt, och gå igenom underbiträdeslistan tillsammans med IT och juridik. Den ordningen avgör om ni upptäcker problemen själva, eller om en tillsynsmyndighet gör det åt er.
— Joakim
Vill du se hur Notyfile hanterar GDPR i praktiken?
Många CRM‑leverantörer lovar GDPR‑stöd i marknadsföringen men kräver dyra tilläggsavtal eller separata moduler för att faktiskt leverera export, radering och samtyckeslogg. Notyfile bygger in dessa funktioner i grundplattformen, så ni slipper förhandla fram säkerhet som ett eftertänkt tillägg.
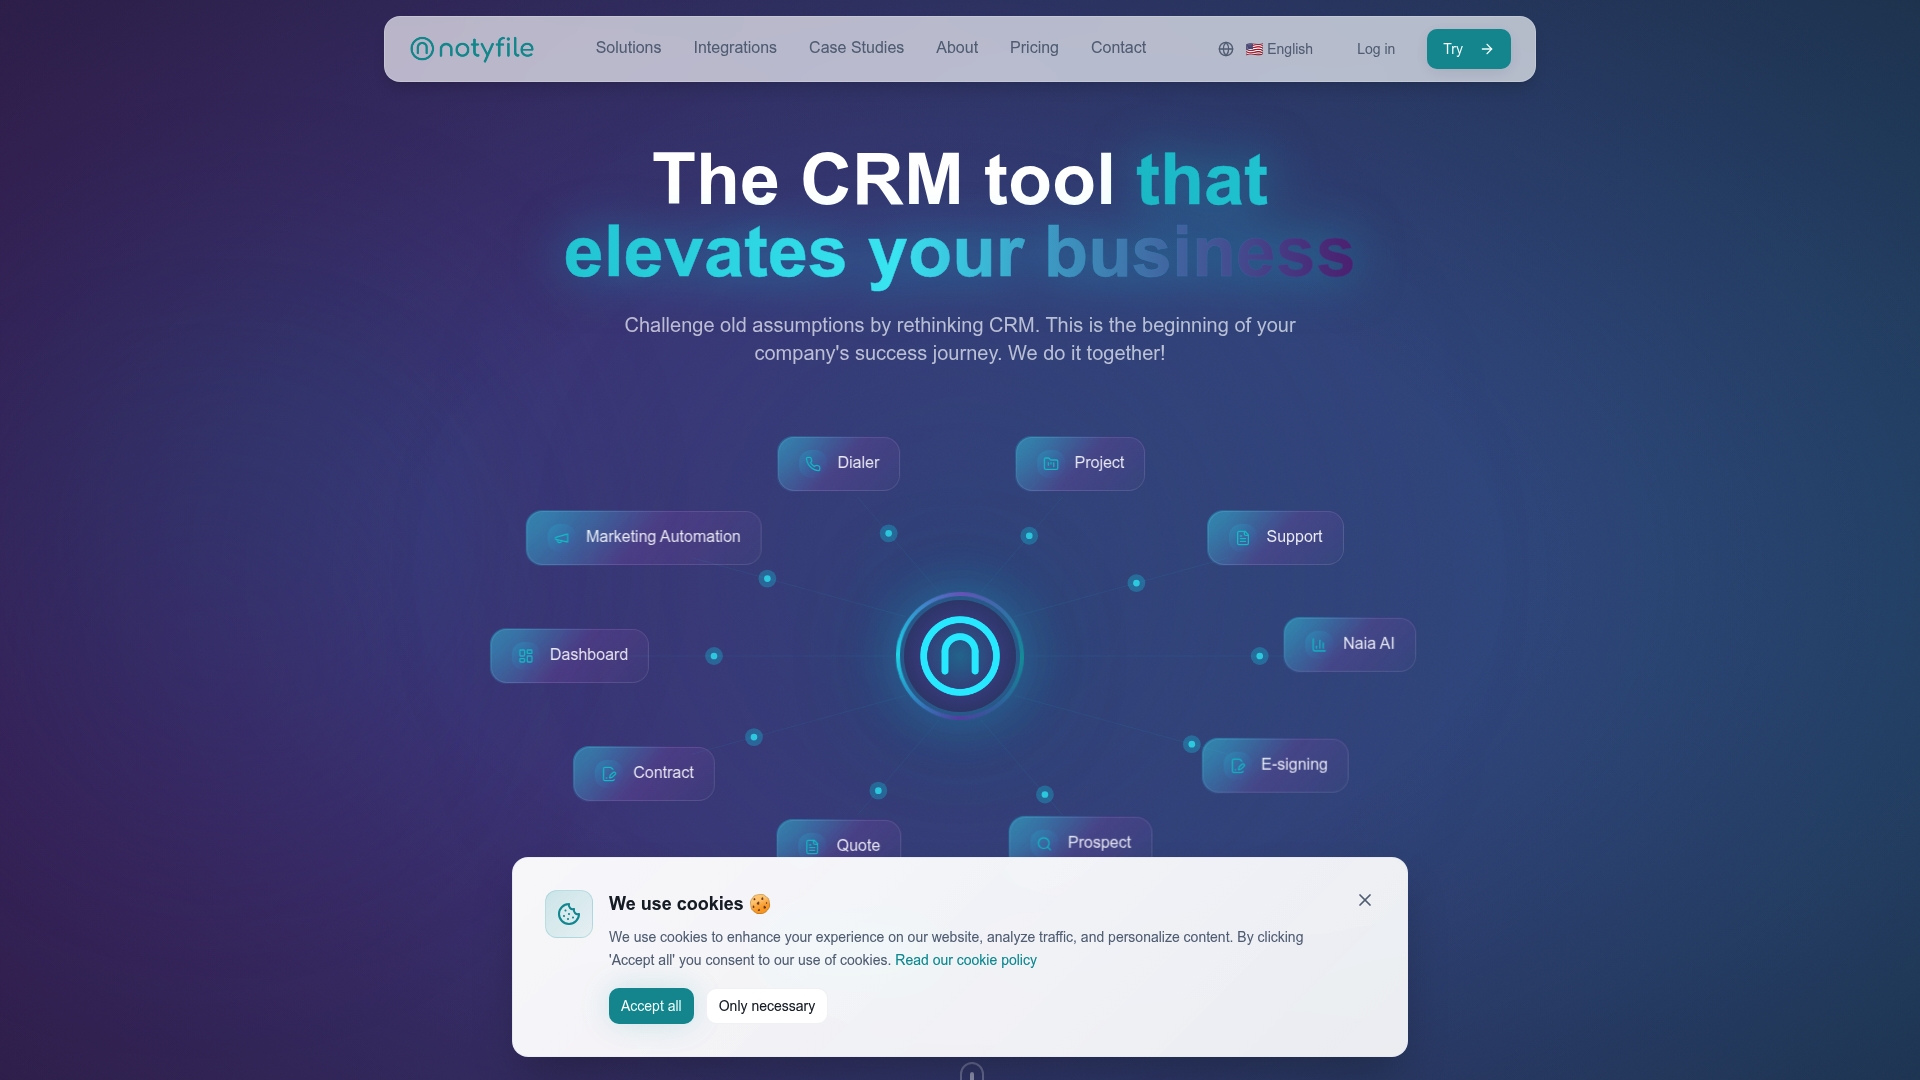
Plattformen samlar prospekt, avtal, offerter och support i samma system, med rättighetshantering och revisionsloggar som en del av grundarkitekturen snarare än en påklistrad funktion. AI‑assistenten Naia hjälper er dessutom att automatisera mötesanalys och affärsrekommendationer utan att skicka känsliga kunduppgifter till fristående verktyg utanför er kontroll. Vill ni se exakt vilka moduler som täcker era GDPR‑behov, gå igenom Notyfiles lösningar modul för modul. Behöver ni en snabb överblick över kostnad utifrån antal användare, finns aktuella priser på Notyfiles prissida. Boka en genomgång för att se hur snabbt en organisation kan komma igång med en dokumenterat GDPR‑anpassad CRM‑lösning.
Källor
Den fullständiga GDPR‑texten finns i förordning (EU) 2016/679, medan EDPB:s vägledning om registrerades rättigheter förklarar hur begäranden ska hanteras i praktiken. IMY:s sida om personuppgiftsbiträdesavtal ger konkret vägledning för avtalsinnehåll. För exempel på avtalsklausuler kan Exanturs guide till personuppgiftsbiträdesavtal fungera som referens vid granskning av leverantörens dokument.
- EDPB: Respect individuals' rights
- IMY: Personuppgiftsbiträdesavtal
- Regulation (EU) 2016/679 (GDPR)
- LegalClarity: CRM GDPR compliance requirements, rights and fines