
Ett GDPR‑säkert CRM måste kunna visa exakt vem som gav samtycke, när det gavs, hur det gick till och för vilket ändamål. Det räcker inte med ett enda ja‑fält. Ni behöver kartlägga alla kanaler, definiera separata ändamål och spara versionshistorik för varje samtyckestext ni använt. Nästa steg är enkelt: gör en kanal‑ och fältinventering i ert CRM redan denna vecka.
Kort sagt:
- Endast ett aktivt, entydigt samtycke är giltigt, och varje ändamål kräver sitt egna separata samtycke för att vara GDPR-kompatibelt.
- Samtycket ska dokumenteras med tydlig information om ansvarig, ändamål, rätt att återkalla, och användning av profilering eller tredjepartsöverföringar.
- CRM måste kartlägga alla kanaler och fält för att samla in, registrera och verifiera samtycken samt spara versioner av visad text för bevisning.
- Implementeringen kräver automatiskt återkallelseflöde med snabb synkning till alla system och regelbundna tester för att säkerställa att samtycken respekteras i praktiken.
- Plattformar som Notyfile erbjuder moduler för att hantera samtycken, versioner och integrationer, men en noggrann kanalkartläggning och regelbunden kontroll är avgörande.
Innehållsförteckning
- När är samtycke rätt rättslig grund för samtyckeshantering i CRM?
- Vad krävs för att ett samtycke ska vara giltigt enligt GDPR?
- Hur bygger ni samtyckesflödet steg för steg i CRM?
- Hur säkerställer ni att återkallelse stoppar behandlingen överallt?
- Vad måste CRM spara för att bevisa att samtycke gavs?
- Vilka misstag gör CRM‑ägare oftast med samtycke?
- Hur kan Notyfile stödja er samtyckeshantering?
- Vilka prioriteringar bör styra ert arbete med samtyckesflöden?
- Notyfile som verktyg för samtyckeshantering i CRM
- Viktig läsning från myndigheter och EU
- Källor
- Vanliga frågor
När är samtycke rätt rättslig grund för samtyckeshantering i CRM?
Samtycke passar bäst när behandlingen är frivillig för den registrerade och inget annat rättsligt skäl räcker. Ett nyhetsbrev med erbjudanden kräver oftast samtycke, medan kundsupport för ett befintligt köp normalt vilar på avtal. Faktureringsdata hanteras vanligen med rättslig förpliktelse som grund, inte samtycke.
Samtycke är sällan lämpligt i tre situationer: i anställningsförhållanden där maktobalansen gör frivilligheten tveksam, vid myndighetsutövning, och när det paketeras som ett villkor för att få använda en tjänst. Innan ni bygger flödet i CRM, ta ett beslut per ändamål:
- Finns ett annat rättsligt skäl (avtal, rättslig förpliktelse, berättigat intresse) som redan täcker behandlingen?
- Är den registrerade fri att säga nej utan att förlora tjänsten?
- Skiljer sig ändamålet så mycket från övriga att det behöver ett eget samtycke?
Bara när svaret pekar mot samtycke ska CRM‑flödet byggas kring det, annars skapar ni onödig administrativ börda.
Vad krävs för att ett samtycke ska vara giltigt enligt GDPR?
Europeiska kommissionens vägledning pekar ut fyra krav som alla måste uppfyllas: samtycket ska vara frivilligt, specifikt, informerat och en otvetydig positiv handling. En förkryssad ruta duger inte, den registrerade måste aktivt klicka i eller skriva under.
Vid flera ändamål krävs separata samtycken för varje ändamål, inte en gemensam text som täcker allt på en gång.
Innan samtycket lämnas måste ni informera om:
- Vem som är personuppgiftsansvarig och hur ni kan kontaktas
- Exakt ändamål med behandlingen
- Rätten att återkalla samtycket när som helst
- Om uppgifterna används för profilering eller automatiserat beslutsfattande
- Om uppgifterna överförs till tredje part eller utanför EU/EES
Proffstips: Behandlar ni känsliga personuppgifter, som hälsodata, krävs explicit samtycke, en tydligt starkare formulering än det vanliga godkännandet. För minderåriga gäller särskilda åldersgränser, kontrollera alltid vårdnadshavares samtycke när den registrerade är under den nationella åldersgränsen.
Hur bygger ni samtyckesflödet steg för steg i CRM?
Implementeringen börjar inte i formuläret, utan i kartläggningen av var samtycke faktiskt samlas in.
- Kartlägg alla ingångar. Webbformulär, API‑integrationer, importfiler, telefonsamtal, manuellt inlagda leads och tredjepartsverktyg måste alla identifieras. Praktisk implementation börjar med denna kanalkartläggning, annars missar ni källor som aldrig fångas upp i huvudflödet.
- Designa fält per ändamål. Varje ändamål (nyhetsbrev, produktuppdateringar, marknadsundersökningar) ska ha eget statusfält, datum, källa, kanal och en versionsid som pekar mot exakt vilken text som visades.
- Sätt regler för formulär. Ingen förkryssning i förväg, ett samtycke per ändamål, tydlig information i anslutning till fältet och en synlig länk för återkallelse.
- Bygg importpolicyn. Vid import av gamla listor, behåll ursprunglig rättslig grund bara om den är verifierad och dokumenterad. Saknas källa eller bedömning bör marknadsföring pausas tills ett nytt samtycke inhämtats.
- Testa återkallelseflödet. Simulera en återkallelse och kontrollera att alla nedströmsverktyg, från e‑postutskick till dialer, faktiskt respekterar den nya statusen inom rimlig tid.
Proffstips: Kör QA på återkallelsen innan varje större kampanj, inte bara vid lansering av ett nytt formulär. Det är där de flesta läckor upptäcks i efterhand.
Hur säkerställer ni att återkallelse stoppar behandlingen överallt?
Grundprincipen är enkel: det ska vara lika lätt att dra tillbaka ett samtycke som att ge det, och behandlingen för det aktuella ändamålet ska upphöra omedelbart. I praktiken kräver det tekniska mönster som klarar hastigheten.
- Använd webhooks eller en central spärrlista som triggar direkt när status ändras i CRM.
- Bygg asynkron retry‑logik så att ett tillfälligt avbrott mot ett nedströmssystem inte tystnar spärren permanent.
- Välj push framför pull där det går, en notis som skickas är snabbare än att varje system frågar med jämna mellanrum.
- Logga varje bekräftad synk med idempotens, så att samma återkallelse inte skickas dubbelt och orsakar felmeddelanden.
En marketing automation‑integration som inte respekterar spärren i realtid är en av de vanligaste källorna till efterlevnadsrisk vid kampanjer.
Proffstips: Kör ett end‑to‑end‑test varje kvartal: återkalla ett testkontakts samtycke och kontrollera i varje system, e‑post, dialer, supportverktyg, att det verkligen syns inom en timme.
Vad måste CRM spara för att bevisa att samtycke gavs?
Den personuppgiftsansvarige måste kunna visa att samtycke faktiskt lämnats, och det kräver mer än ett datumstämplat ja. Loggen bör innehålla:
- Vem som gav samtycket (identifierare, inte bara namn)
- Exakt tidpunkt (timestamp) för handlingen
- Kanal (webbformulär, telefon, e‑post, import)
- Versionsid som pekar på den exakta texten som visades
- Eventuell teknisk metadata (IP‑adress, enhetstyp om relevant)
Skilj aktiv data från bevisarkiv. Aktiv data i CRM behöver vara lättillgänglig för det dagliga arbetet, men bevisarkivet bör ha snävare åtkomst och längre lagringstid, definierad per ändamål. En immutable revisionslogg, där poster inte kan ändras i efterhand, kombinerat med kryptering och åtkomstkontroll, är den tekniska grunden för att stå upp vid en granskning.
Vilka misstag gör CRM‑ägare oftast med samtycke?
Ett återkommande fel är att bygga ett enda generellt "GDPR‑godkänd"‑fält som ska täcka alla ändamål. Det håller inte, eftersom varje ändamål kräver sitt eget, separata samtycke. Andra vanliga fällor är att importera kontaktlistor utan att kontrollera källan, att aldrig testa återkallelseflödet i praktiken, och att skriva över gamla samtyckestexter utan att spara versionen som faktiskt visades.
Kör igenom denna checklista innan en stor import eller kampanj:
- Har varje ändamål sitt eget statusfält, inte ett delat?
- Är importkällan dokumenterad och den rättsliga grunden verifierad?
- Har återkallelseflödet testats med ett riktigt scenario den senaste månaden?
- Finns versionerna av samtyckestexterna sparade och sökbara?
- Är policyn för retention och gallring aktuell och nedskriven?
Hur kan Notyfile stödja er samtyckeshantering?
Notyfile är byggt med moduler som passar in i det flöde som beskrivits ovan, från insamling till spärr. Plattformens lösningar täcker kundhantering, marknadsautomation, integrationer och en AI‑assistent, Naia, som kan hjälpa till att analysera och flagga avvikelser i era dataflöden.
Ett typiskt arbetsflöde ser ut så här i Notyfile:
- Samtycke samlas in via formulär eller import och sparas med källa och kanal
- Versionen av texten som visades loggas tillsammans med tidpunkt
- En återkallelse triggar en spärr som synkas till kopplade verktyg
- Integrationer mot till exempel Microsoft 365 och Zapier håller nedströmssystemen uppdaterade
Jämför alltid era egna krav och er checklista mot plattformens funktioner innan ni sätter upp flödet skarpt, ingen modul ersätter en genomtänkt kanalkartläggning.
Vilka prioriteringar bör styra ert arbete med samtyckesflöden?
Börja med de kanaler och ändamål som har störst rättslig påverkan, inte de som är enklast att fixa. Testa och mät återkallelseflödet innan ni kör en massimport, inte efter. Spårbarhet och revisionsbevis väger tyngre än ett snyggt formulär, en myndighet frågar aldrig efter designen, den frågar efter loggen.
— Joakim
Notyfile som verktyg för samtyckeshantering i CRM
Många CRM‑system kräver att ni lappar ihop samtyckeslogik med separata plugins eller manuella kalkylblad. Notyfile samlar per‑ändamål status, versionslogg och integrationer i samma plattform, byggd av säljare för säljare, med svensk support och fokus på GDPR‑säkerhet.
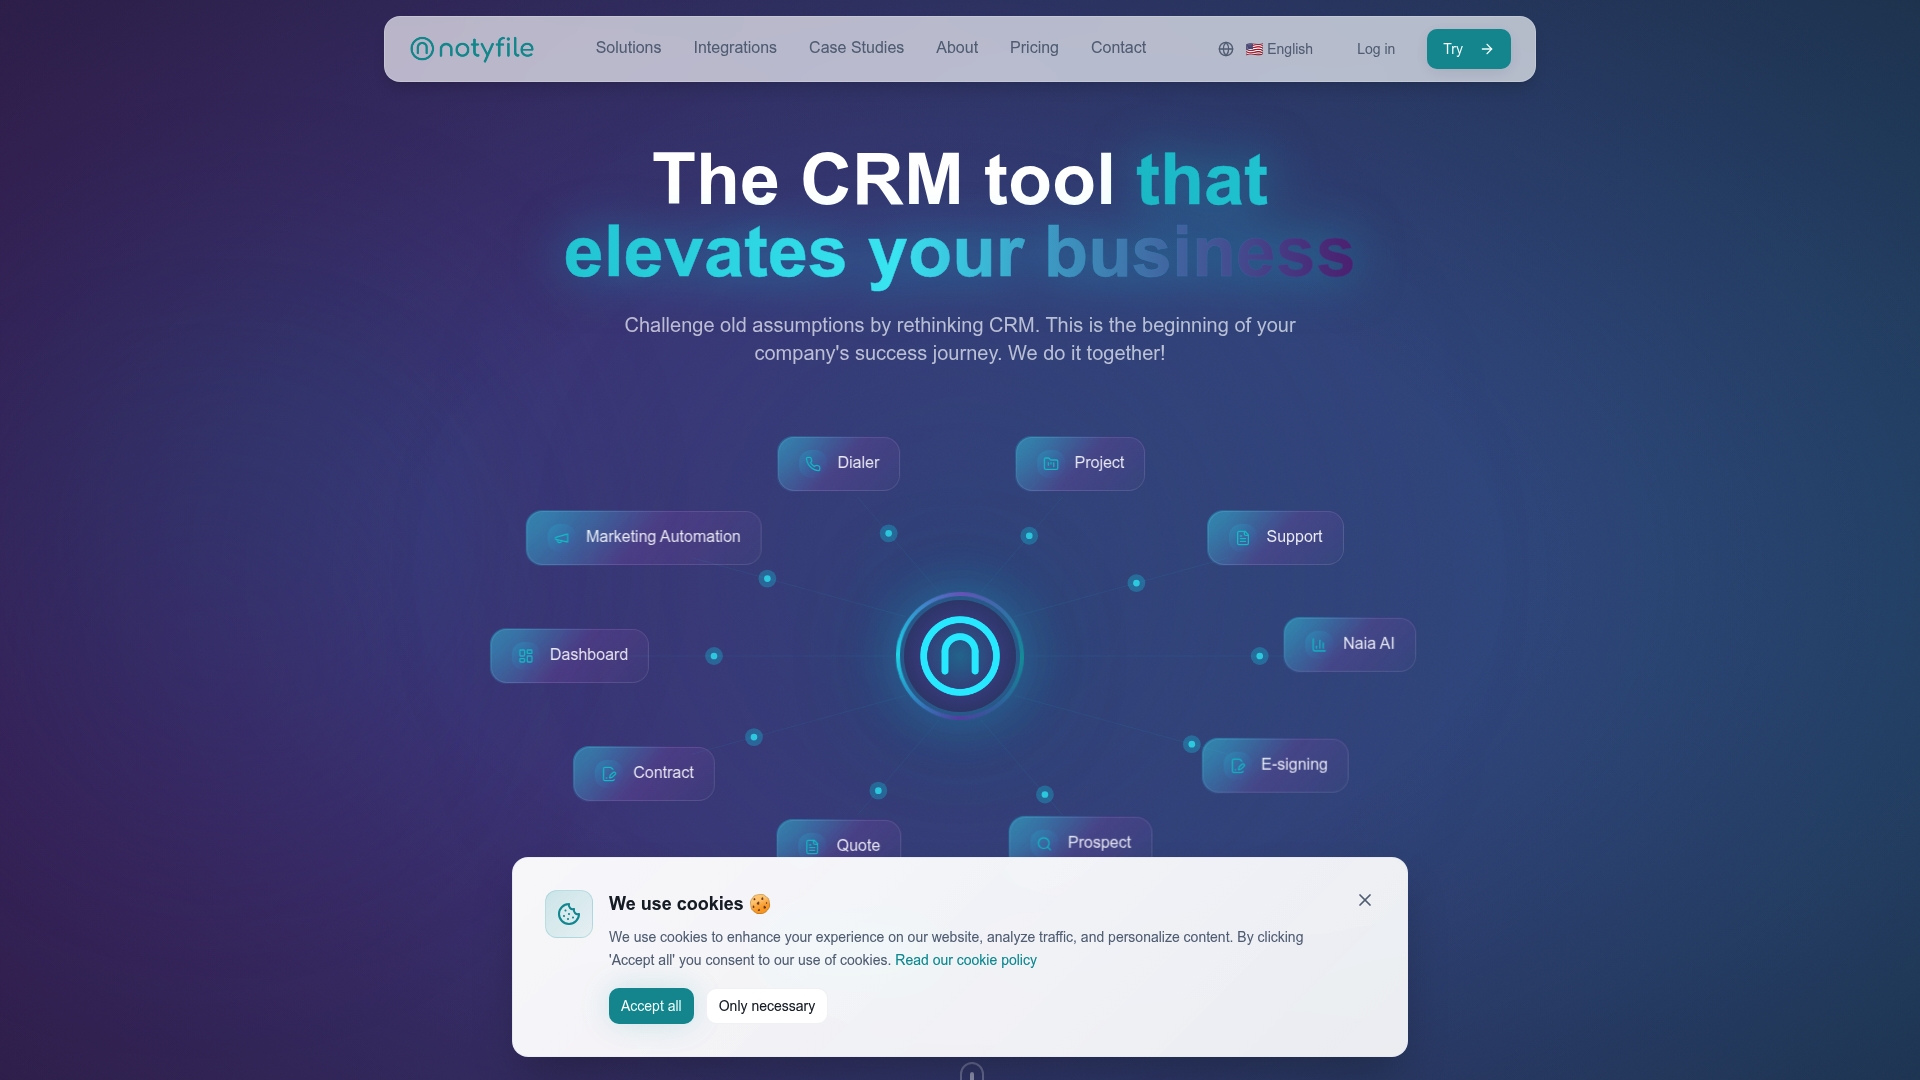
Plattformen finns i fyra nivåer: ESSENTIAL för 149 SEK per månad och användare, AMBITION för 299 SEK, VÄXA för 599 SEK och MASTER för 749 SEK, samtliga på prissidan. Behöver ni skräddarsydda integrationer utöver standardmodulerna, som mot marketing automation eller andra system, finns anpassade lösningar där priset ges på förfrågan. Utforska lösningarna och se hur modulerna för kundhantering, versionslogg och integrationer passar er checklista, eller boka en genomgång för att testa flödet mot era egna ändamål.
Viktig läsning från myndigheter och EU
Ha dessa till hands vid granskning: IMY:s vägledning om GDPR, EDPB:s riktlinjer och Europeiska kommissionens förklaring av giltigt samtycke.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Källor
Vanliga frågor
Vad menas med ett CRM‑system?
Ett CRM‑system är en plattform för att samla och hantera kundinformation, kontakter, affärer och kommunikation i ett gemensamt system. För samtyckeshantering fungerar CRM som spårpunkt för ändamål, rättslig grund, källa, status och historik i varje kundrelation.
Vad krävs för att ett samtycke ska vara giltigt?
Samtycket måste vara frivilligt, specifikt, informerat och lämnas genom en otvetydig positiv handling. Vid flera ändamål krävs separata samtycken, en gemensam text för allt räcker inte.
Vilka är de vanligaste CRM‑systemen?
Marknaden rymmer allt från enkla kontakthanterare till fullskaliga plattformar med marknadsautomation och AI‑stöd, som Notyfile. Valet bör styras av hur väl systemet kan hantera per‑ändamål samtycke, versionslogg och integrationer, inte bara pris eller varumärkeskändedom.
Vad står förkortningen CRM för?
CRM står för customer relationship management, på svenska kundrelationshantering. Det handlar om att samla kunddata, samtycken och kommunikation i ett system för att kunna arbeta strukturerat med hela kundresan.
Hur hanterar CRM samtycke vid profilering?
Om uppgifterna används för profilering eller automatiserat beslutsfattande måste den registrerade informeras om det innan samtycket lämnas. CRM bör märka dessa ändamål separat så att profileringsbaserad behandling kan stoppas isolerat vid en återkallelse.