
Ett revisionsspår för en e-signatur måste entydigt visa vem som undertecknade, när det skedde och att dokumentet inte förändrats efter signeringen. En kvalificerad elektronisk signatur enligt eIDAS stärker bevisvärdet ytterligare, men ett fungerande revisionsspår krävs oavsett signaturnivå. Loggarna innehåller ofta personuppgifter och måste därför hanteras med åtkomstbegränsning och en tydlig gallringsplan.
Kort sagt:
- Ett tydligt revisionsspår visar vem som signerat, när det skedde och att dokumentet inte ändrats efter signering, vilket är avgörande för bevisvärdet.
- Loggar bör innehålla tidsstämplar, IP-adresser, kontrollsummor, certifikatdata och signeringsordning för att kunna verifiera dokumentets äkthet i efterhand.
- En solid loggning kombinerar verifikationssidan och händelseloggen för att ge både läsbarhet och teknisk bevisbarhet, och ska hanteras med åtkomstkontroller och kryptering enligt GDPR.
- För långsiktigt bevisvärde rekommenderas valideringsintyg (SVT), arkivtidsstämpling och försegling för att bevara trovärdigheten trots certifikatutfärdare och kryptografiska algoritmers åldrande.
- Centraliserad hantering av avtal, signaturflöden och behörigheter i ett system underlättar framtida granskningar av revisorer, tillsynsmyndigheter och motparter.
Innehållsförteckning
- Vad ett revisionsspår för e-signaturer är i praktiken
- Vad en revisionslogg bör innehålla
- Rättslig status: eIDAS, kvalificerade signaturer och bevisvärde
- GDPR och personuppgifter i revisionsspår
- Långtidsbevarande och valideringsintyg
- Utgivarens perspektiv på praktisk implementering
- Hur Notyfile kan hjälpa till med e-signaturer och revisionsspår
- Vanliga frågor
- Källor
Vad ett revisionsspår för e-signaturer är i praktiken
Ett revisionsspår är den samlade dokumentationen som visar hela signeringsprocessen: vem som agerade, vilka steg som togs och i vilken ordning. Syftet är att ge ett dokument bevisvärde utan att man behöver kalla in den som skrev under för att bekräfta det muntligt. Utan ett sådant spår blir en digital underskrift svår att försvara om den ifrågasätts i en tvist eller vid en revision.
I praktiken delas bevisunderlaget oftast upp i två delar som kompletterar varandra. Verifikationssidan och händelseloggen svarar tillsammans på vem som skrev under, när det skedde och om innehållet är oförändrat. Verifikationssidan är en läsbar sammanställning, ofta bifogad direkt i dokumentet som en extra sida, som sammanfattar undertecknarnas identitet, tidpunkter och kontrollsummor på ett sätt som går att läsa utan specialverktyg.
Händelseloggen är istället en kronologisk lista över varje steg i processen: när dokumentet skickades, när det öppnades, när varje part signerade. Den ger en detaljerad bild av förloppet men är inte i sig ett bevis för att dokumentet aldrig ändrats efteråt. Det integritetsskyddet kommer från kontrollsummor och försegling, inte från loggens radposter. En solid lösning kombinerar båda delarna så att läsbarhet och teknisk verifierbarhet stöder varandra snarare än att ersätta varandra.

Vad en revisionslogg bör innehålla
En revisionslogg som ska hålla för granskning behöver fånga både tekniska och administrativa detaljer. Saknas en av delarna blir det svårt att i efterhand svara på frågor om vem, när och hur dokumentet hanterades.
- Tidsstämplar för varje händelse: skapande, utskick, öppning, signering och eventuell avvisning.
- IP-adress och användaragent som knyter en handling till en specifik enhet och plats vid signeringstillfället.
- SHA-256-kontrollsumma för dokumentet, som gör att varje ändring efter signering omedelbart kan upptäckas.
- Certifikatdata kopplad till signaturen, inklusive utfärdare och giltighetsperiod.
- Signeringsordning och roller, så att det går att se vem som undertecknade i vilken funktion och i vilken turordning.
- Versionshistorik som visar om dokumentet redigerats mellan utskick och signering.
- Referens till originalfilen så att den signerade versionen går att spåra tillbaka till sitt ursprung.
Varje post i listan fyller en specifik funktion i en juridisk eller revisionsmässig kontext. Tidsstämplar och IP-adresser styrker vem som agerade och när, medan kontrollsummor och certifikatdata styrker att innehållet inte manipulerats. Saknas någon av dessa byggstenar blir det svårare att försvara dokumentets äkthet om det ifrågasätts längre fram.
Rättslig status: eIDAS, kvalificerade signaturer och bevisvärde
Den rättsliga grunden för e-signaturer inom EU finns i eIDAS-förordningen, som slår fast att en kvalificerad elektronisk signatur (QES) har samma rättsliga verkan som en handskriven underskrift. Förordningen definierar också de tekniska komponenter som krävs för att en signatur ska kunna klassas som kvalificerad, bland annat elektroniska tidsstämplar och certifikat utfärdade av betrodda tjänsteleverantörer.
Det betyder inte att enklare signaturnivåer saknar värde. De flesta avtal i näringslivet signeras med avancerade eller enkla elektroniska signaturer snarare än QES, och här blir revisionsspåret själva ryggraden i bevisningen. När signaturen inte automatiskt bär samma rättsliga tyngd som en QES, är det loggningen av identitet, tidpunkt och integritet som avgör hur stark bevisningen blir vid en eventuell tvist.
För revisorer och jurister innebär detta att granskningen sällan stannar vid frågan om signaturen är giltig i teknisk mening. Den praktiska bedömningen handlar om spårbarhet: går det att visa, med stöd av loggar och kontrollsummor, att just den personen signerade just det dokumentet vid just den tidpunkten, utan att något ändrats därefter. Ett dokument med svag loggning kan vara juridiskt giltigt men ändå svårt att försvara i praktiken.

GDPR och personuppgifter i revisionsspår
Revisionsloggar innehåller nästan alltid personuppgifter: namn, e-postadresser, IP-adresser och ibland platsdata. Det gör loggningen till personuppgiftsbehandling i GDPR:s mening, med allt det innebär av krav på rättslig grund, ändamålsbegränsning och proportionalitet. IMY:s riktlinjer om säkerhetsloggning betonar att organisationer behöver balansera säkerhetsbehovet mot den enskildes rätt till integritet, bland annat genom styrdokument för hur loggar hanteras och analyseras.
Några konkreta åtgärder gör skillnad i praktiken:
- Åtkomstkontroll som begränsar vilka inom organisationen som kan läsa loggarna, kopplat till roll och behov.
- Kryptering av loggdata både vid lagring och under överföring.
- Pseudonymisering där det är möjligt, så att direkta identifierare separeras från händelsedata.
- Ett eget revisionsspår för loggarna, så att även åtkomst till revisionsspåret i sig går att följa upp.
En gallringsplan är lika viktig som själva loggningen. Det innebär att dokumentera hur länge data sparas, varför just den perioden valts och att minimera vilka uppgifter som samlas in från början snarare än att samla brett och sortera senare.
Långtidsbevarande och valideringsintyg
Ett signerat dokument ska gärna gå att verifiera även tio eller tjugo år senare, men certifikat löper ut och kryptografiska algoritmer åldras. Det är problemet som valideringsintyg löser. Digg rekommenderar valideringsintyg (Signature Validation Token, SVT) för långtidsbevarande, eftersom intyget fryser fast valideringsresultatet vid en given tidpunkt och gör framtida kontroller enklare, utan att man behöver validera mot ursprungscertifikat som kanske inte längre existerar.
- Valideringsintyg (SVT) sparar själva valideringsresultatet, inte bara signaturen, så att bevisvärdet överlever även om det ursprungliga certifikatet senare blir ogiltigt.
- Arkivtidsstämpling lägger till en ny tidsstämpel innan den gamla blir kryptografiskt svag, och håller hela kedjan verifierbar över tid.
- Försegling behövs när flera dokument eller intyg ska knytas samman till en helhet som inte går att plocka isär i efterhand.
Proffstips: spara alltid de inbäddade originaldokumenten tillsammans med valideringsintyg och kontrollsummor i samma arkiv, aldrig separat, så att beviskedjan aldrig riskerar att brytas.
Utgivarens perspektiv på praktisk implementering
Vår erfarenhet från att bygga avtalshantering i ett CRM är att revisionsspår sällan brister i tekniken. De brister i ägarskapet: ingen i organisationen äger frågan om vem som får läsa loggarna eller hur länge de ska sparas. Vi tenderar att se bäst resultat när avtalsdata, signaturflöde och behörighetsstyrning hålls i ett och samma system istället för utspritt mellan e-signeringstjänst, mejl och delade mappar.
Vår rekommendation är att centralisera avtalsdata på ett ställe, låsa åtkomsten efter roll och se till att valideringsintyg sparas automatiskt vid signering snarare än manuellt efteråt. Den sortens struktur gör framtida granskningar enklare, oavsett om den som frågar är en revisor, en motpart eller en tillsynsmyndighet.
— Joakim
Hur Notyfile kan hjälpa till med e-signaturer och revisionsspår
Att hålla avtal, signaturer och kunddata i samma system sparar tid och minskar risken att något faller mellan stolarna. Vi har byggt Notyfile som en CRM-plattform där e-signering, avtalsarkiv och integrationer samlas på ett ställe, istället för att du behöver skicka dokument mellan separata verktyg för signering, lagring och uppföljning.
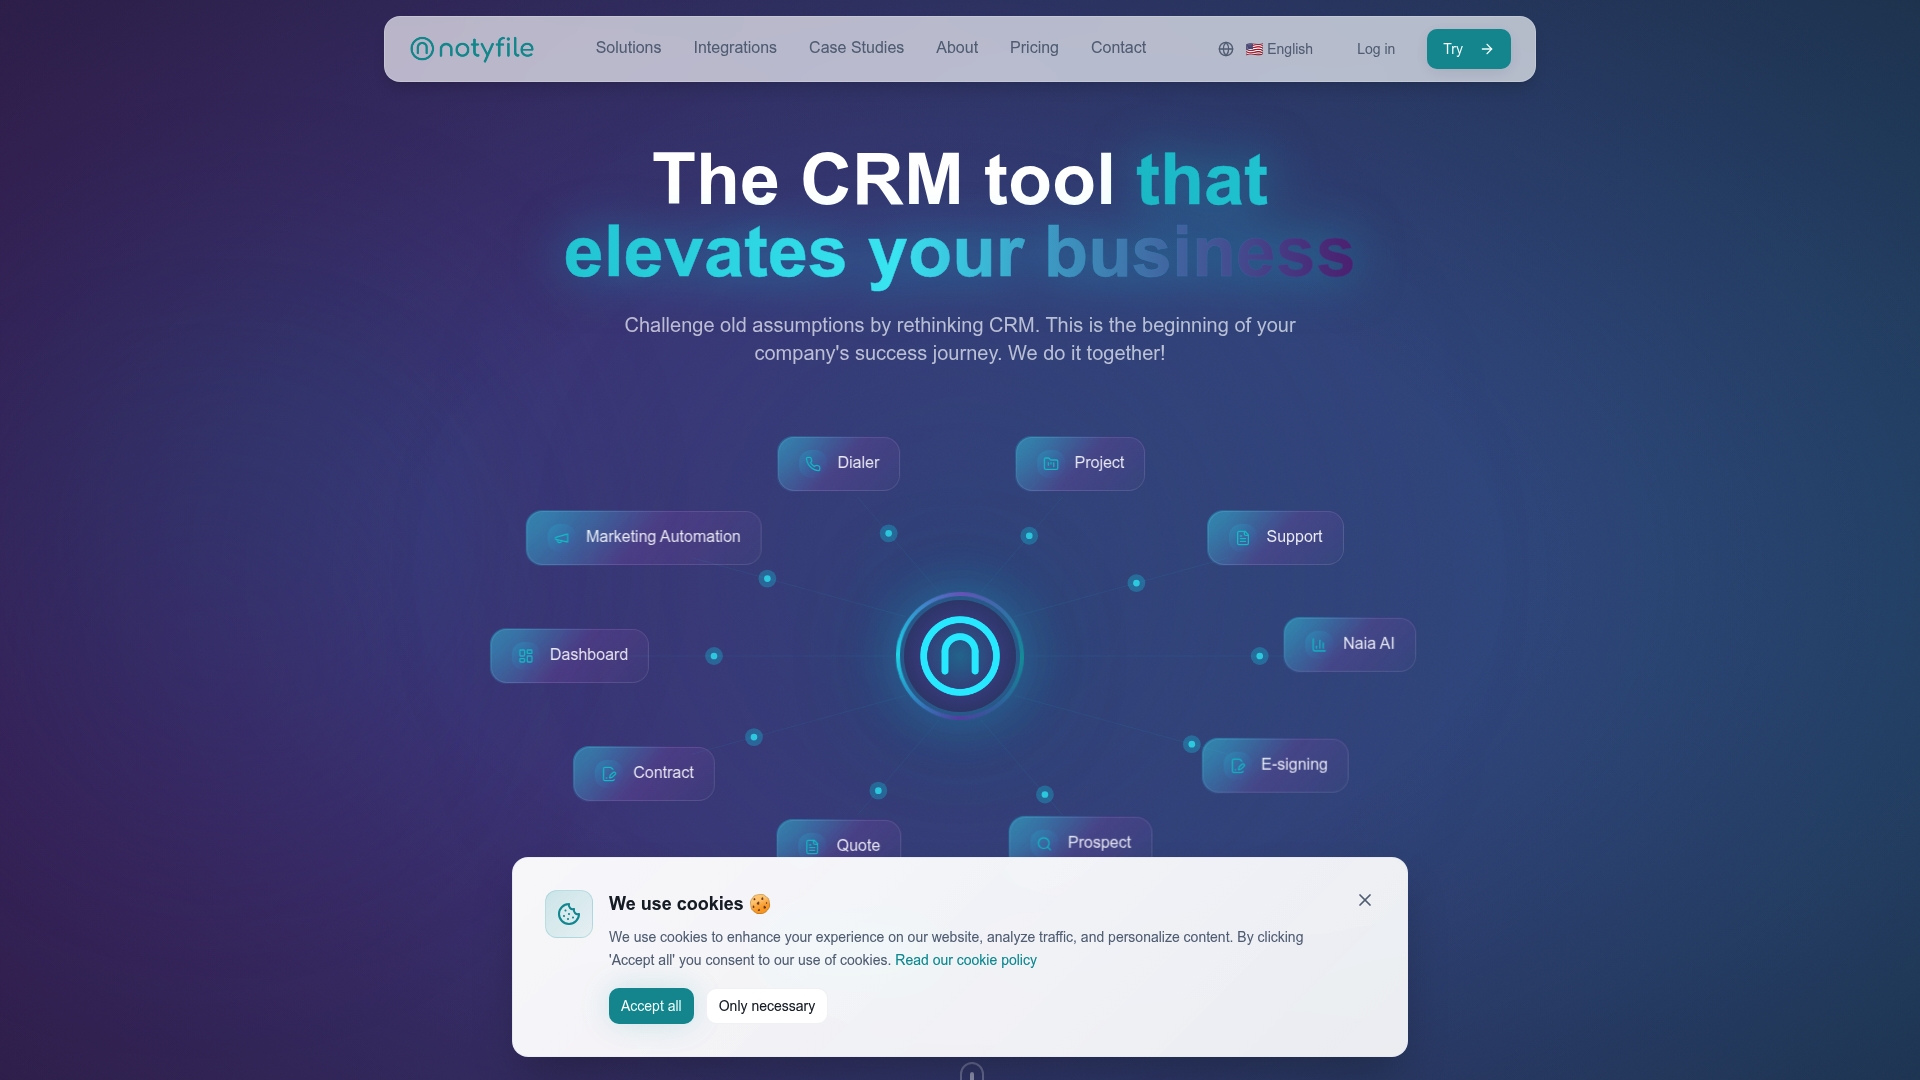
Avtalsarkivet kopplar varje signerat dokument till rätt kund och affär automatiskt, medan integrationsmodulerna knyter ihop flödet med system du redan använder, som Fortnox och Microsoft 365. Vår AI-assistent Naia läser av mötesanteckningar och affärsmöjligheter och ger förslag på nästa steg, vilket minskar den manuella uppföljningen när avtal väntar på signatur. Vi erbjuder flera abonnemangsnivåer, så att du kan skala upp när fler användare eller fler funktioner behövs. Se aktuella priser och funktioner på vår prissida och hitta den nivå som passar ditt team redan idag.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Hur gör jag en elektronisk underskrift?
Du laddar upp dokumentet i en e-signeringstjänst, anger vem som ska signera och skickar en länk till signeraren, som bekräftar sin identitet och signerar digitalt. Tjänsten genererar därefter automatiskt en verifikationssida och en händelselogg som dokumenterar processen.
Hur signerar jag ett protokoll digitalt?
Protokoll signeras på samma sätt som andra dokument: filen laddas upp i en e-signeringstjänst och varje undertecknare bekräftar sin identitet innan signering. För styrelseprotokoll är det särskilt viktigt att signeringsordningen loggas, eftersom ordningen ofta har betydelse för protokollets giltighet.
Hur fungerar digital signering för föreningar?
Föreningar använder samma tekniska grund som företag, men bör tänka särskilt på vem i styrelsen som behöver signera och i vilken ordning enligt stadgarna. En tydlig händelselogg gör det enklare att senare visa att rätt personer undertecknat i rätt funktion.
Vad är en e-signatur?
En e-signatur är en digital metod för att bekräfta samtycke eller godkännande av ett dokument, och kan vara enkel, avancerad eller kvalificerad beroende på säkerhetsnivå. Enligt eIDAS har endast den kvalificerade nivån (QES) samma rättsliga verkan som en handskriven underskrift.
Vad kostar en CRM-lösning med stöd för e-signering?
Vi erbjuder abonnemangsnivåer med priser per användare och månad som anges på vår prissida. Fullständig prislista finns på Notyfile.
Källor
- L_2014257EN.01007301.xml
- Valideringstjänst | Digg
- Säkerhetsloggning och loggar | IMY
- Verifikationssida och händelselogg: så bevisar ett avtal sin äkthet