
Ett godkännandeflöde i ett CRM är en konfigurerbar, rollbaserad process som automatiserar vem som måste granska och signera ett ärende innan det går vidare. Det används för fakturor, offerter, semesteransökningar och arbetsorder, och lösningen bygger antingen direkt i CRM:et eller via en integrationsplattform som Power Automate. Rätt konfigurerat sparar det timmar per vecka och ger dig en fullständig revisionslogg när någon frågar vem som godkände vad.
Kort sagt:
- Ett välutformat godkännandeflöde bör ha tydliga roller, signaturdefinierad och säkrad med bevisgrindar för att säkerställa juridisk giltighet.
- Flödet måste utesluta godkänanden av egna ärenden och låsa obligatoriska bilagor för att undvika manuella fel och bristande kontroll.
- Parallella, sekventiella, matrisbaserade och villkorliga godkännandemönster hanterar olika behov men bör undvikas med för många steg för att minska väntetider.
- Kontinuerlig testning och mätning av tid till godkännande, SLA-efterlevnad och flaskhalsar är avgörande för att optimera processen.
- Tydliga ansvarsfördelningar, regelbunden processuppdatering och automation är nödvändigt för att skapa och behålla effektiva godkännandeflöden.
Innehållsförteckning
- Vanliga användningsfall för godkännandeflöde i CRM
- Kärnkomponenter i ett korrekt utformat godkännandeflöde
- Sekventiella, parallella och matrisbaserade godkännanden
- Så konfigurerar du ett godkännandeflöde i CRM steg för steg
- Testning och validering innan drift
- Vilka mätvärden visar att flödet fungerar?
- Vanliga fallgropar i godkännandeflöden och hur du löser dem
- Hur Notyfile stödjer godkännandeflöden i praktiken
- Organisatorisk förändring krävs för att flödet ska hålla
- Prova Notyfile för dina godkännandeflöden
- Källor
Vanliga användningsfall för godkännandeflöde i CRM
De flesta godkännandeflöden löser ett av fyra problem: pengar, personal, avtal eller kvalitet. Offerthantering är den klassiska ingången. En säljare skapar en offert, men innan den går till kund måste en chef granska rabattnivån. Fakturahantering fungerar likartat, ofta med beloppsgränser som styr hur många som måste signera.
Personalärenden, som semesteransökningar eller utläggsrapporter, kräver oftast bara en godkännare men har strikta tidskrav. Ändringskontroll, till exempel när ett avtal justeras efter signering, behöver ofta både en juridisk och en kommersiell granskning innan nästa steg tillåts.
Affärsnyttan är mätbar, inte bara känd på magkänsla:
- Beslutscykeln kortas när ärenden rutas automatiskt till rätt person istället för att vänta i en inkorg.
- Ansvarsspårning blir tydlig eftersom varje godkännande kopplas till en namngiven roll och en tidsstämpel.
- Manuella fel minskar kraftigt när fält och bilagor valideras innan ett ärende når godkännaren.
- Ledningen får syn på flaskhalsar i realtid istället för att upptäcka dem vid kvartalsbokslutet.
Ett säljteam som går från e-postbaserad godkännande till ett strukturerat flöde i CRM:et brukar se att genomsnittstiden för offertgodkännande halveras, helt enkelt för att ärendet inte längre kan fastna i en persons inkorg utan eskaleras automatiskt.
Kärnkomponenter i ett korrekt utformat godkännandeflöde
Ett godkännandeflöde som håller i praktiken byggs kring fyra tekniska och organisatoriska block. Saknas ett av dem blir flödet antingen otillräckligt eller omöjligt att lita på vid en revision.
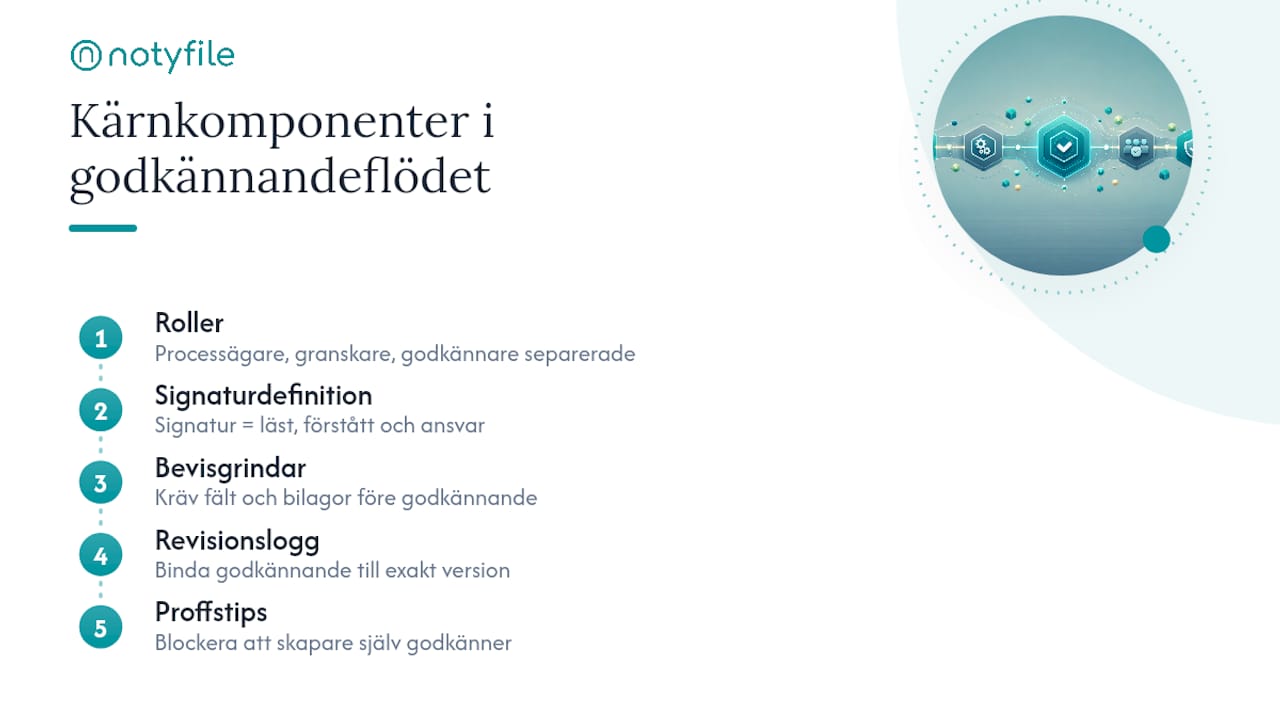
Roller. Processägare bestämmer regler och ansvarar för att flödet är uppdaterat. Granskare kontrollerar innehållet men behöver inte ha befogenhet att godkänna. Godkännare är den som formellt tar ansvar för beslutet. Att skilja rollerna gör flödet spårbart, och det förhindrar att en och samma person både skapar och godkänner sitt eget ärende, vilket är den vanligaste svagheten i illa konfigurerade flöden.
Signaturdefinition. En signatur i systemet ska betyda samma sak varje gång: att godkännaren har läst, förstått och tar ansvar för innehållet. Ett godkännandearbetsflöde måste definiera roller, signaturbetydelse, beviskrav och revisionsspår, särskilt i branscher med regulatoriska krav, eftersom en otydlig signaturbetydelse gör hela flödet juridiskt svagt.
Bevisgrindar. Innan ett ärende kan gå till godkännare bör systemet kräva vissa fält eller bilagor, till exempel underskrivet underlag, prisberäkning eller kundens referensnummer. Utan bevisgrindar godkänner folk saker de aldrig sett fullständigt.
Revisionslogg. Varje godkännande måste bindas till exakt vilken version av posten som godkändes, inte bara till ärendet i sig. Om posten ändras efter godkännandet men innan det verkställs, ska systemet flagga det.
Proffstips: Bygg alltid in en regel som blockerar en användare från att godkänna ett ärende de själva skapat. Det är den enskilt vanligaste svagheten revisorer hittar i CRM-flöden.
Sekventiella, parallella och matrisbaserade godkännanden
Valet av mönster avgör om flödet blir snabbt eller om det blir en ny flaskhals. Fyra mönster täcker de flesta behoven:
- Sekventiellt flöde. Ärendet går till en godkännare i taget, i en bestämd ordning. Passar när varje steg bygger på det förra, till exempel juridisk granskning före ekonomisk signering.
- Parallellt flöde. Flera godkännare får ärendet samtidigt och kan agera oberoende av varandra. Bäst när stegen inte beror på varandra, exempelvis när både en teknisk och en kommersiell granskare ska titta på samma offert.
- Matrisrutning. Vem som godkänner beror på en kombination av faktorer, oftast avdelning och belopp. Ett inköp under en viss gräns går bara till närmaste chef, medan större belopp automatiskt rutas till både chef och ekonomiavdelning.
- Villkorlig autogodkännande. Enkla, lågrisk-ärenden kan godkännas automatiskt om de uppfyller fördefinierade villkor, vilket frigör mänsklig tid för de ärenden som faktiskt kräver bedömning.
Beloppsbaserad routing och automatiska eskaleringar används ofta tillsammans: ett ärende rutas enligt matrisregler, men om godkännaren inte agerat inom en satt tidsgräns eskaleras det uppåt eller delegeras till en ställföreträdare. Det är den kombinationen som håller nere den genomsnittliga godkännandetiden utan att kräva konstant manuell uppföljning.
En vanlig nybörjarmiss är att bygga in för många parallella steg "för säkerhets skull". Fler godkännare betyder inte bättre kvalitet, det betyder oftast bara längre väntetid och fler personer som skjuter ansvaret på nästa i kedjan.
Så konfigurerar du ett godkännandeflöde i CRM steg för steg
Att gå från idé till fungerande flöde tar sällan mer än en dag om du följer ordningen nedan istället för att börja i teknikens ände.
- Kartlägg processen på papper först. Skriv ner varje steg i ärendets liv, vem som ska agera, och vad som krävs för att gå vidare. Definiera acceptanskriterier: vad måste vara sant för att ärendet ska räknas som godkänt.
- Skapa fält och objekt i CRM:et. Lägg till statusfält (till exempel "Väntar godkännande", "Godkänt", "Avslaget"), koppla dem till rätt objekt (offert, faktura, avtal) och säkerställ att obligatoriska bilagor tvingas fram innan status kan ändras.
- Bygg routingreglerna. Definiera vem som är förstahandsgodkännare utifrån roll, belopp eller avdelning. Lägg till eskaleringsregler med tydliga tidsgränser, och konfigurera delegation så att ärenden inte fastnar när någon är ledig.
- Testa med verkliga scenarion innan lansering. Skicka igenom ett par typiska ärenden och några gränsfall för att se att rutningen fungerar som tänkt.
- Utvärdera om en integrationsplattform behövs. Om godkännandet måste sträcka sig över flera system, till exempel dokument i SharePoint, signering i ett externt verktyg och notiser via e-post, är Power Automates inbyggda åtgärd för att starta och vänta på godkännande ofta enklare än att bygga samma logik manuellt i CRM:et. Plattformen låter godkännare svara direkt via e-post, ett godkännandecenter eller appen, vilket minskar friktionen jämfört med att logga in i ett separat system.
Proffstips: Bygg alltid det enklaste flödet som löser problemet först. Det är lättare att lägga till ett extra godkännandesteg senare än att strippa bort onödig komplexitet ur ett flöde som redan är i produktion.
Testning och validering innan drift
Ett flöde som ser rätt ut på skärmen kan fortfarande fallera i verkligheten. Testa alltid tre typer av scenarion: positiva (ärendet ska godkännas och gör det), negativa (ärendet ska avslås och gör det korrekt) och gränsfall (belopp precis vid en tröskel, godkännare som är frånvarande, dubbla inlämningar).
En valideringschecklista bör täcka:
- Att behörigheter matchar rollerna, så att ingen kan godkänna utanför sitt mandat.
- Att revisionsloggen registrerar tidsstämpel, användare och exakt version av posten.
- Att e-signaturen är bunden till rätt dokumentversion, inte bara till ärendet i allmänhet.
- Att eskaleringstider utlöses korrekt när en godkännare inte svarar.
Långvariga godkännanden, sådana som ligger obesvarade i över 30 dagar, kräver särskild uppmärksamhet. Microsofts egen dokumentation rekommenderar att sådana ärenden hanteras via en lagringsmekanism som Microsoft Dataverse för att säkerställa att uppföljning fortfarande går att göra långt efter att ärendet skapades. Ha också en rollback-plan: om ett fel upptäcks efter godkännande måste det gå att återställa ändringen. HubSpots funktion för att återställa arbetsflödesändringar är ett exempel på hur den typen av säkerhetsnät kan se ut i praktiken.
Vilka mätvärden visar att flödet fungerar?
Ett godkännandeflöde utan mätvärden är en gissning som ser ut som en process. Följ i första hand:
- Tid till godkännande, uppdelat per ärendetyp, inte som ett genomsnitt över alla.
- Andel ärenden inom SLA, så du snabbt ser om en viss avdelning eller person systematiskt drar ut på tiden.
- Flaskhalsidentifikation, det vill säga vilket steg i kedjan som oftast orsakar väntetid.
- Andel automatiska godkännanden jämfört med manuella, som en indikator på hur mycket av flödet som redan är optimerat.
Dashboards med varningar för försenade ärenden, kombinerat med e-post eller push-notiser, gör att ledningen agerar på avvikelser istället för att upptäcka dem i efterhand. Svenska leverantörer av arbetsflödesverktyg visar att kombinationen av tydlig SLA-övervakning och automatiska eskaleringar mätbart kortar genomsnittlig godkännandetid, vilket är precis den typen av signal du vill fånga upp löpande snarare än en gång i kvartalet.
Vanliga fallgropar i godkännandeflöden och hur du löser dem
De flesta problem med godkännandeflöden går att spåra till fyra återkommande misstag.
- En person godkänner sitt eget ärende. Lägg in en systemregel som blockerar detta helt, oavsett hur brådskande ärendet är.
- Obligatoriska bilagor kan hoppas över. Lås statusändringen tekniskt så att fältet måste vara ifyllt innan ärendet kan gå vidare, istället för att lita på att användaren kommer ihåg det.
- Eskaleringar är konfigurerade men aldrig testade. Kör ett skarpt test där du medvetet låter en godkännare inte svara, och bekräfta att eskaleringen faktiskt utlöses inom utsatt tid.
- Flödet har blivit för komplext. Om ett ärende måste passera fler än tre eller fyra godkännare för normala fall, är det ofta ett tecken på att regelverket behöver förenklas snarare än att ännu ett steg läggs till.
Hur Notyfile stödjer godkännandeflöden i praktiken
Ett modernt CRM samlar de moduler ett godkännandeflöde faktiskt behöver på ett och samma ställe. Moduler kan hålla reda på version och status, e-signering binder godkännandet juridiskt till rätt dokument, och projekt- och avtalsmoduler gör att du kan följa ett ärende genom hela livscykeln utan att hoppa mellan system.
Det som skiljer ut sig är Naia, Notyfiles AI-assistent. Naia analyserar affärsmöjligheter och kan ge rekommendationer om prioritering, vilket gör att godkännare ser vilka ärenden som faktiskt är brådskande istället för att gå igenom kön i turordning. Läs mer om funktionen på Naia AI.
- Moduler som håller version och status samlat.
- E-signering som binder godkännandet till rätt dokumentversion.
- AI för prioritering och rekommendationer i godkännandekön.
- GDPR-anpassad datahantering som grund för plattformar.
Vill du se hur modulerna hänger ihop i praktiken, är nästa steg att boka en genomgång.
Organisatorisk förändring krävs för att flödet ska hålla
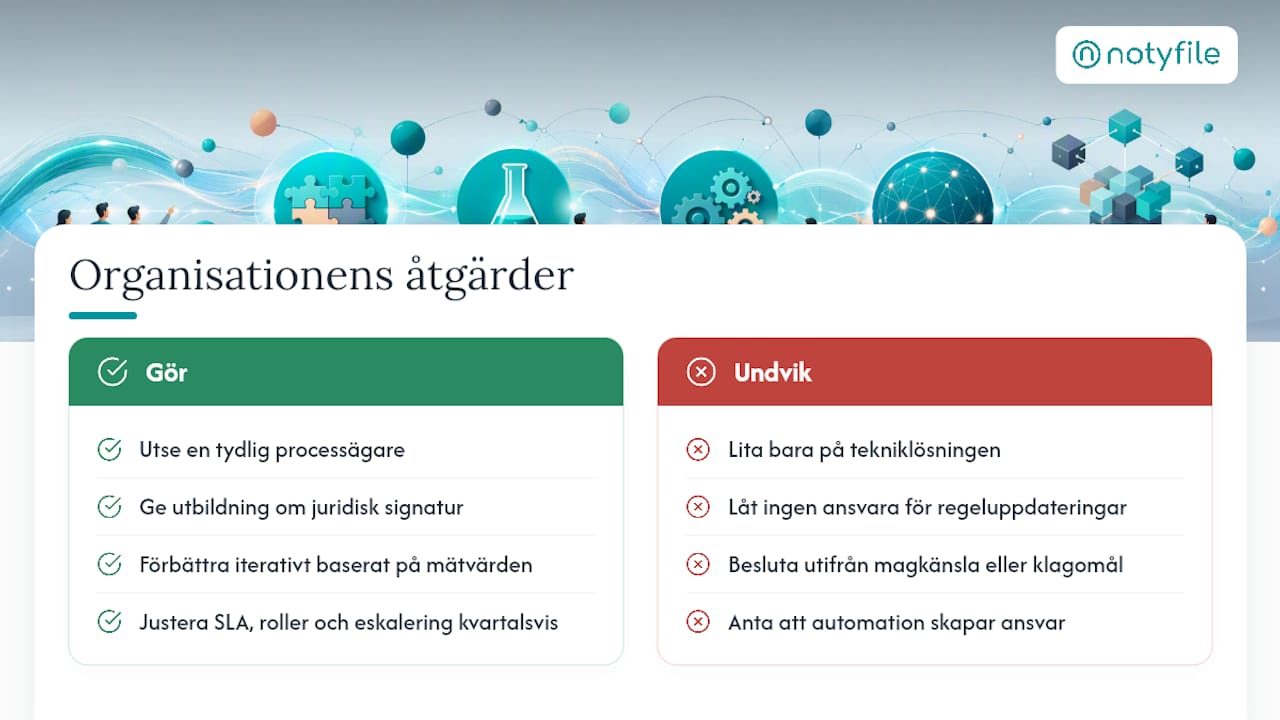
Tekniken löser bara hälften av problemet. Ett godkännandeflöde utan en tydlig processägare urholkas inom några månader, eftersom ingen känner ansvar för att uppdatera reglerna när verksamheten förändras. Utbildning spelar större roll än de flesta inser: godkännare som inte förstår vad deras signatur juridiskt betyder tenderar att klicka igenom ärenden slarvigt.
Det bästa jag sett fungera är iterativ förbättring styrd av mätvärdena, inte av magkänsla. Justera SLA-gränser, roller och eskaleringar varje kvartal utifrån vad datan visar, inte utifrån vem som klagat högst. Automation gör inte organisationen ansvarstagande. Den gör bristen på ansvar synlig, vilket i sig är halva vinsten.
— Joakim
Prova Notyfile för dina godkännandeflöden
Det finns alternativ till att bygga godkännandeflöden i lösa e-postkedjor eller kalkylblad, med rollbaserad rutning, e-signering och revisionslogg samlat i ett gränssnitt istället för utspritt över flera verktyg. Du slipper hoppa mellan system för att se var ett ärende fastnat.
Det som gör skillnad i praktiken är Naia, AI-assistenten som analyserar inkommande ärenden och föreslår prioritering innan en godkännare ens öppnar dem. Kombinerat med moduler för offert, avtal och projektledning får du ett flöde som är byggt för att skalas utan att bli en administrativ börda. Boka en genomgång via Notyfile och se hur snabbt ni kan ha ett fungerande godkännandeflöde på plats.
Källor
- Modern approvals – Power Automate
- Godkännandearbetsflöde – SG Systems Global
- Automatiserade arbetsflöden | Masraff